En solo cuatro días de octubre de 2026, un regulador bancario estadounidense no dijo quién reembolsa el error de un agente de IA, American Express reiteró que está creando una garantía para cubrirlo y los términos contractuales propuestos por Meta trasladaron a sus clientes el riesgo de sus funciones de IA. Esta es la pregunta sobre la responsabilidad de los agentes de IA que le hacen a cualquier responsable de CX antes de firmar.
En resumen: la responsabilidad por el error de un agente de IA sigue al registro de quién lo autorizó: la protección que prepara Amex solo paga frente a una intención autenticada, mientras que los términos propuestos de Meta, que ahora entrarán en vigor el 20 de noviembre según CIO, asignan a los clientes «todos y cada uno de los riesgos» de sus funciones de IA.
Metodología y fuentes
- Documentos primarios: la página de términos de comercio agéntico de Amex y su nota de prensa de abril de 2026, la Regulation E estadounidense (12 CFR 1005.2) y la información de Fox Business sobre la resolución del tribunal en Moffatt v. Air Canada.
- Medios: American Banker (22 oct), AIM Media House (26 oct), CIO (19 oct, actualizado el 26 oct), The Texan (23 oct) y Fox Business (19 feb 2024). La redacción del contrato de Meta se cita tal como la publicó CIO.
- Todas las fuentes se leyeron por primera vez el 26 de octubre de 2026; cada afirmación sobre una empresa con nombre se volvió a comprobar el 31 de octubre de 2026. Esto es un análisis general, no asesoramiento jurídico.
- Aviso: este es el blog de Aissist. Aissist vende una capa operativa de IA que resuelve el servicio y las ventas sobre los helpdesks existentes, y nosotros también firmamos estos contratos.
¿Qué pasó en octubre para que la responsabilidad de los agentes de IA se pusiera sobre la mesa?
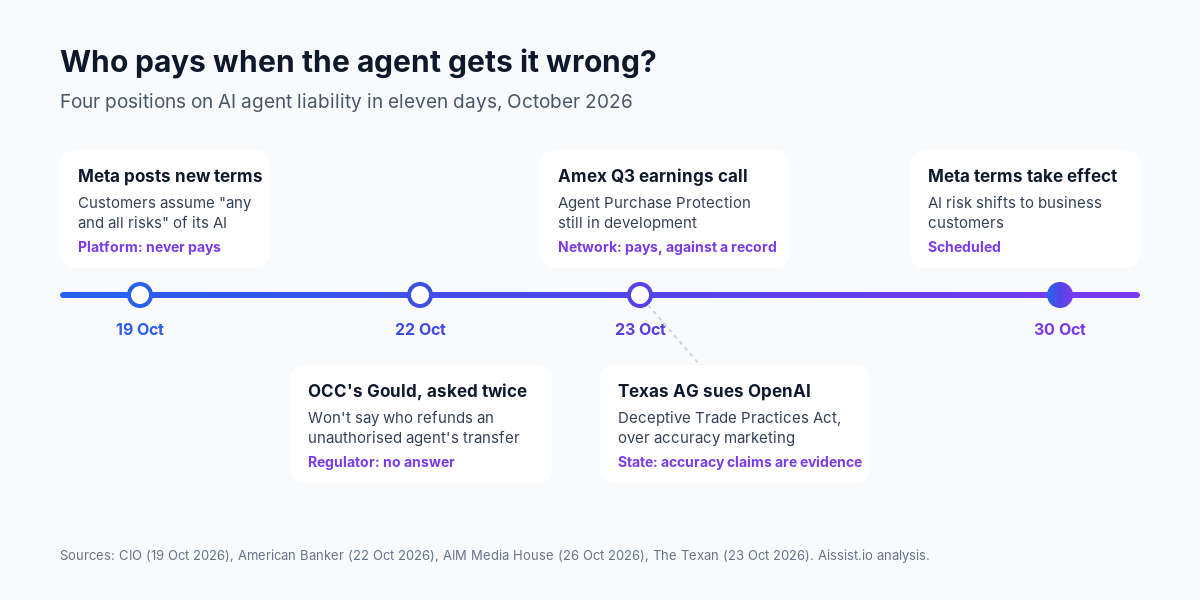
Tres partes respondieron a la misma pregunta de tres formas distintas en una semana: un regulador no respondió, una red de tarjetas se ofreció a pagar y los términos propuestos de una plataforma trasladaron el riesgo a sus clientes.
El 22 de octubre, Stuart Varney, presentador de Fox Business, preguntó dos veces al Comptroller of the Currency, Jonathan Gould, si los clientes recuperan su dinero cuando un agente de IA no autorizado saca fondos de una cuenta. American Banker informa (22 oct 2026; consultado el 31 oct 2026) de que Gould no dio detalles sobre cómo se resolverían esos casos y, en su lugar, insistió en que los bancos pueden frenar esa actividad.
«Los bancos son algunas de las partes más fortificadas de nuestro sistema». — Jonathan Gould, Comptroller of the Currency, vía American Banker
El 23 de octubre, el CEO de Amex, Steve Squeri, dijo a los analistas que la compañía había lanzado sus primeros agentes de voz con IA conversacional y que Agent Purchase Protection sigue en desarrollo, sin fecha de lanzamiento y con el acceso limitado a agentes aprobados mediante API o MCP, según AIM Media House (26 oct 2026; consultado el 31 oct 2026).
«Sencillamente no vamos a dejar que los asistentes campen a sus anchas por nuestros sistemas». — Steve Squeri, CEO, American Express, llamada de resultados del T3 de 2026 vía AIM Media House
Mientras tanto, CIO informa (19 oct 2026, actualizado el 26 oct; consultado el 31 oct 2026) de que los términos comerciales propuestos por Meta, publicados el 19 de octubre, establecen que los clientes son «los únicos responsables y asumen todos y cada uno de los riesgos asociados a dichas funciones de IA», y también de cualquier contenido que esas funciones generen. Los términos debían entrar en vigor el 30 de octubre; según la actualización de CIO, Meta trasladó esa fecha al 20 de noviembre.
De los tres, solo Amex te dijo dónde está el límite. Cuando fuimos a comprobar la redacción de Meta para este artículo, su página de términos en vista previa rechazó nuestra descarga automatizada, así que la cita anterior procede de CIO. Esos mismos términos, señala CIO, permiten a Meta usar rastreadores y otro software automatizado para recopilar contenido; después, Meta dijo a CIO que esto solo afecta a sus productos de anuncios y para empresas y que no cambia su forma de usar rastreadores.
¿Quién es responsable hoy cuando un agente de IA se equivoca?
Depende de quién actuó y con qué autoridad: los errores de tu propio agente son tuyos, los errores del agente de tu cliente son en gran medida suyos, y nadie ha resuelto de quién son los errores de un agente fuera de control.
El precedente más claro es antiguo para los estándares de la IA. En Moffatt v. Air Canada (2024), un tribunal de la Columbia Británica rechazó el argumento de la aerolínea de que no podía ser responsable de la información que daba su chatbot, concluyó que «no tuvo un cuidado razonable para garantizar que su chatbot fuera preciso» y le ordenó pagar unos C$812 en daños, intereses y tasas, según informó Fox Business (19 feb 2024; consultado el 31 oct 2026). Cifra pequeña, principio grande.
Para el agente propio de un cliente, las normas bancarias estadounidenses ya se inclinan hacia un lado. Según la Regulation E, una transferencia realizada por «una persona a la que se le proporcionó el dispositivo de acceso» por parte del consumidor no es una transferencia no autorizada hasta que el consumidor pide al banco que la detenga. Entrega tus credenciales a un agente y sus errores empiezan a parecer tuyos.
| Escenario | Quién actuó | Quién es contractualmente responsable hoy (oct 2026) | Lo que tendría que decir el contrato en su lugar |
|---|---|---|---|
| La IA de tu proveedor responde o actúa en tu canal de soporte | Tu agente, con tu autoridad | Tú, ante el cliente (Moffatt). Recuperar lo pagado del proveedor depende de tu contrato; unos términos que te asignan «todos y cada uno de los riesgos» de las funciones de IA, como los propuestos por Meta, limitan lo que puedes recuperar | El proveedor asume las pérdidas de las acciones realizadas fuera de los límites que configuraste y te da el registro de acciones para demostrarlo |
| El agente personal de un cliente hace un pedido, cancela o solicita un reembolso | El agente del cliente, con la autorización del cliente | En gran medida el cliente: la Reg E trata a quien tiene las credenciales como autorizado; la protección de Amex, cuando esté activa, solo cubre a agentes registrados que envíen una intención autenticada | Tus términos definen qué es una acción iniciada por un agente, qué autorizaciones aceptas y que registras la intención sobre la que actuaste |
| Un agente de terceros no autorizado mueve fondos o modifica una cuenta | Nadie con autoridad | Sin resolver. El Comptroller no dio respuesta cuando se le preguntó el 22 de octubre; el desenlace depende de si alguna vez se concedió el acceso | Quién bloquea, quién reembolsa primero, qué evidencia resuelve la disputa y en qué plazo |
¿Por qué la responsabilidad sigue a la ruta de escalación?
Porque todas las respuestas que funcionan en la tabla anterior dependen de un único hecho: un registro de qué acción realizó el agente y quién la autorizó. Donde existe ese registro, la pérdida tiene dueño; donde no existe, la pérdida recae en quien no pueda demostrar lo contrario.
El diseño de Amex lo demuestra. Su página de términos (consultada el 31 oct 2026) indica que la protección exige un agente registrado, una intención de compra autenticada por el titular de la tarjeta y enviada a Amex, y un intento previo de devolución con el comercio. Un error cubierto es una compra que «se desvía de la intención de compra autenticada por el titular de la tarjeta». Quedan excluidas las peticiones demasiado vagas para verificarlas, como «el mejor». Amex pagará, pero solo frente a un registro.
«A medida que el comercio esté cada vez más impulsado por agentes, la confianza se convierte en el factor decisivo». — Luke Gebb, EVP y Head of Global Innovation, American Express, nota de prensa de abril de 2026
La misma lógica se aplica a un equipo de soporte. Si tu IA emitió un reembolso, alguien de finanzas preguntará si estaba dentro de la política, quién fijó la política y si una persona aprobó la excepción. Si la respuesta es «lo decidió el modelo», nadie puede decir quién decidió, y nadie puede decir quién paga. El registro de decisiones no es un detalle de cumplimiento. Es la evidencia que decide quién absorbe la pérdida.
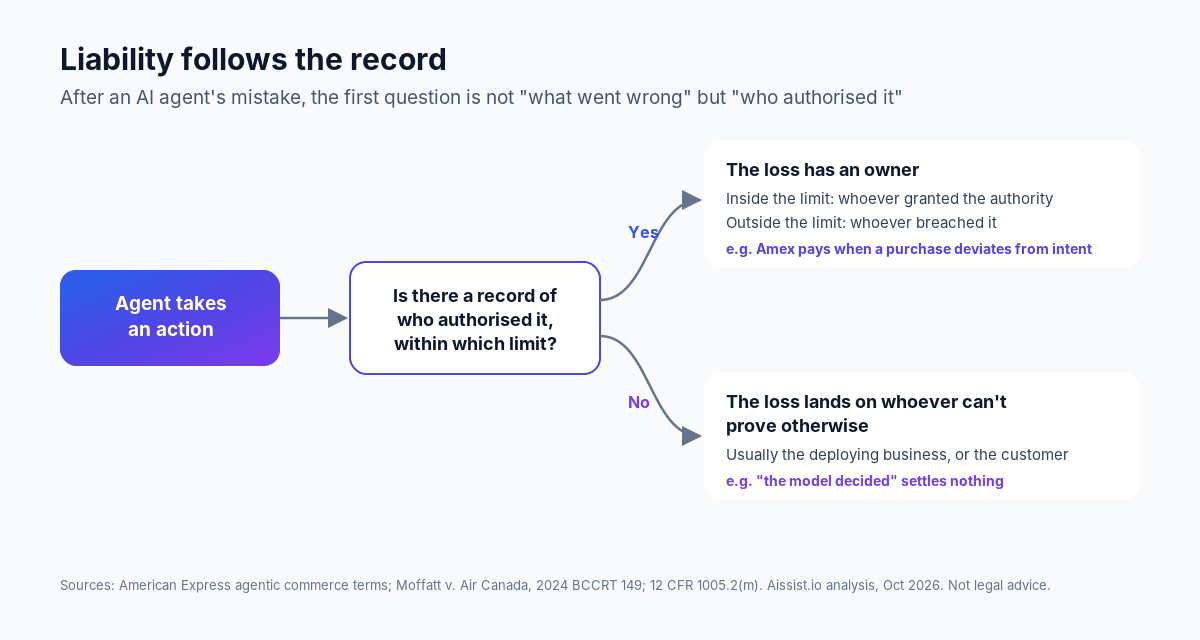
Por eso el diseño de la escalación importa en términos comerciales. La arquitectura de IA fiable de Aissist separa el modelo, que propone una acción, de una capa de gobernanza que la contrasta con los límites que fija la empresa y escala todo lo que quede fuera de ellos. Esa separación es lo que hace demostrable una desviación: la misma propiedad que Amex está asegurando.
¿Qué cláusulas deberías leer en un contrato con un proveedor de IA?
Lee las cláusulas que deciden quién tiene el registro y quién asume el riesgo; el resto es texto estándar.
- El descargo de responsabilidad sobre la IA. ¿Dice que los resultados «pueden contener errores» y se queda ahí, o te asigna «todos y cada uno de los riesgos», como hacen los términos propuestos por Meta, según CIO?
- Limitación de responsabilidad. ¿Los resultados de la IA quedan fuera del límite de responsabilidad del proveedor, excluidos por completo o se tratan como cualquier otro fallo del servicio?
- Dirección de la indemnización. ¿Quién indemniza a quién cuando una acción de la IA perjudica a un tercero, como tu cliente?
- Alcance de las acciones. ¿El contrato especifica qué acciones puede realizar el agente (reembolsos, cancelaciones, cambios en la cuenta) y los límites que puedes fijar para cada una?
- Acciones fuera de política. ¿Quién asume la pérdida cuando el agente actúa fuera de los límites que configuraste? Esta es la cláusula más importante y la que más a menudo falta.
- Registros y evidencia. ¿Obtienes cada acción, la autoridad con la que se ejecutó y cualquier aprobación humana, exportables y conservados el tiempo suficiente para cubrir tu plazo de disputa? Los nuestros están en nuestra página de seguridad.
- Agentes de terceros y de clientes. ¿El proveedor te permite exigir autorizaciones acotadas a los agentes de los clientes y rechazar los que no estén registrados?
«Las nuevas disposiciones sobre IA trasladan a los clientes una responsabilidad considerable por los resultados inexactos o inadecuados». — Mike Wilkes, CISO empresarial, Aikido Security, vía CIO
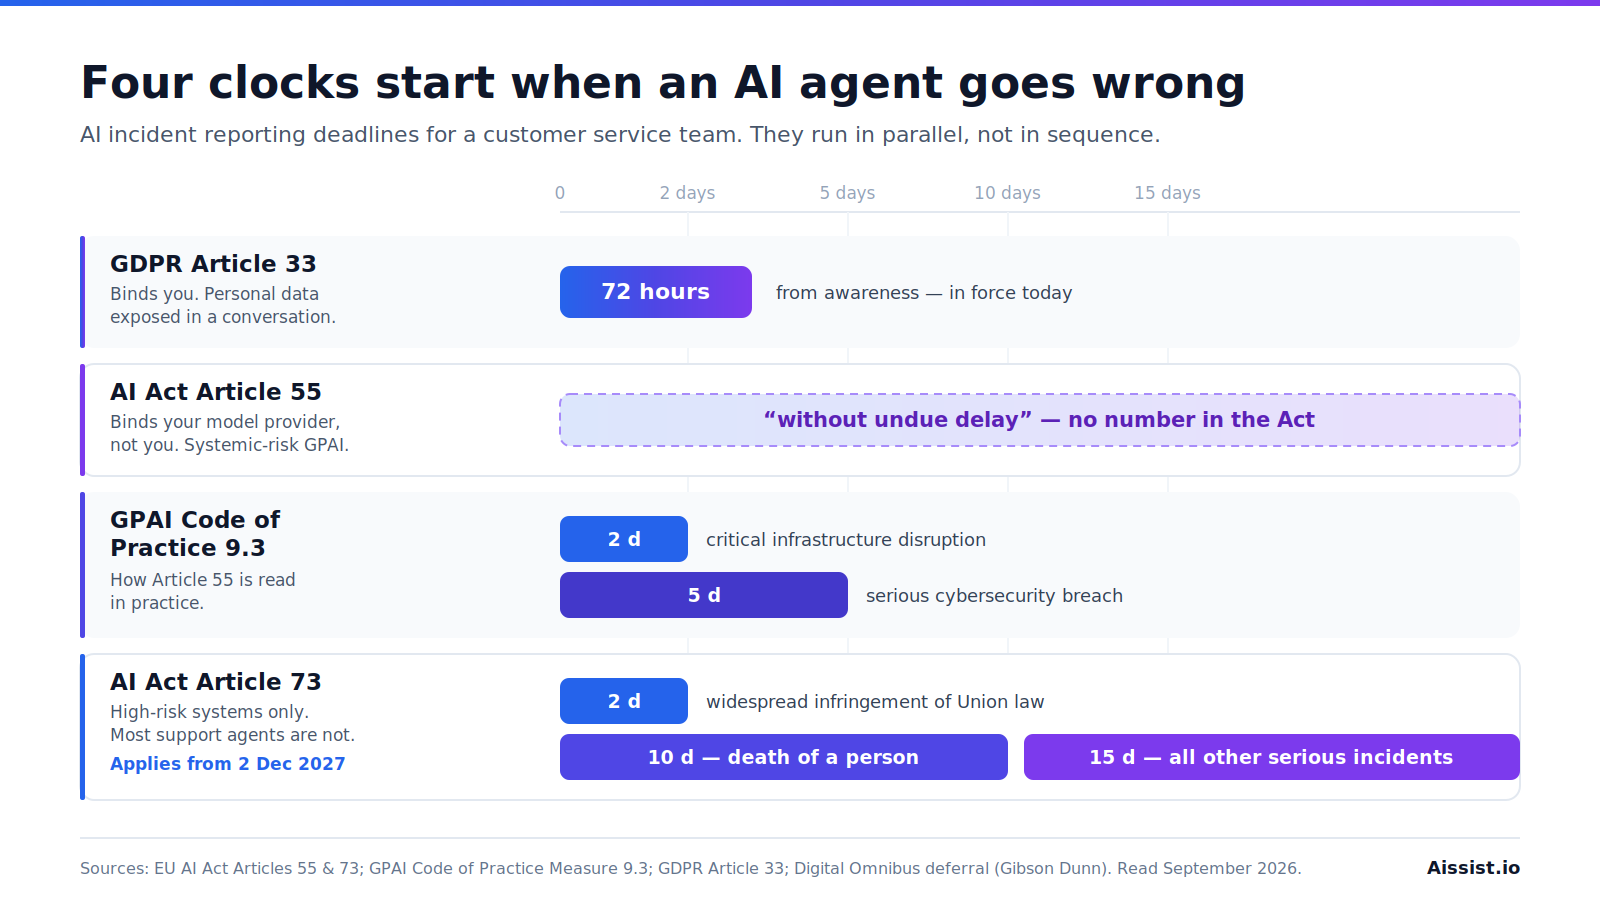
El proceso para notificar un incidente a posteriori es una negociación aparte; nuestra guía de notificación de incidentes de IA cubre los plazos de notificación y los derechos sobre la telemetría.
¿Qué significa la demanda de Texas para las afirmaciones de precisión de los proveedores?
Significa que una afirmación de precisión en una presentación comercial puede convertirse en evidencia bajo la legislación ordinaria de protección del consumidor, y no solo en una promesa sobre la que discutir más adelante.
El 23 de octubre, informa The Texan (23 oct 2026; consultado el 31 oct 2026), el fiscal general de Texas, Ken Paxton, demandó a OpenAI y a Sam Altman a título personal en virtud de la Texas Deceptive Trade Practices Act, alegando un marketing engañoso sobre la «seguridad, precisión y fiabilidad» de ChatGPT. Son alegaciones; OpenAI aún no había respondido cuando The Texan publicó la noticia.
Para los compradores, la cuestión es práctica. Si un proveedor vende precisión y su contrato la descarta, el marketing y el contrato apuntan ahora en direcciones opuestas, y un regulador ha mostrado interés en esa brecha. Pide a los proveedores que incluyan sus cifras principales en la orden de pedido, con su definición. Decir a los clientes que están hablando con una IA es la otra mitad; consulta nuestra guía de divulgación del uso de IA.
Eso también va por nosotros. Aissist informa de una tasa media de resolución del 83% y un CSAT de 4.8/5.0 en su benchmark de atención al cliente con IA; son cifras declaradas por el propio proveedor, y un comprador debería preguntar cómo definimos «resuelto» antes de fiarse de ellas. Preferimos que nos lo pregunten en una reunión con el proveedor que en una declaración judicial.
Paga quien no puede mostrar el registro
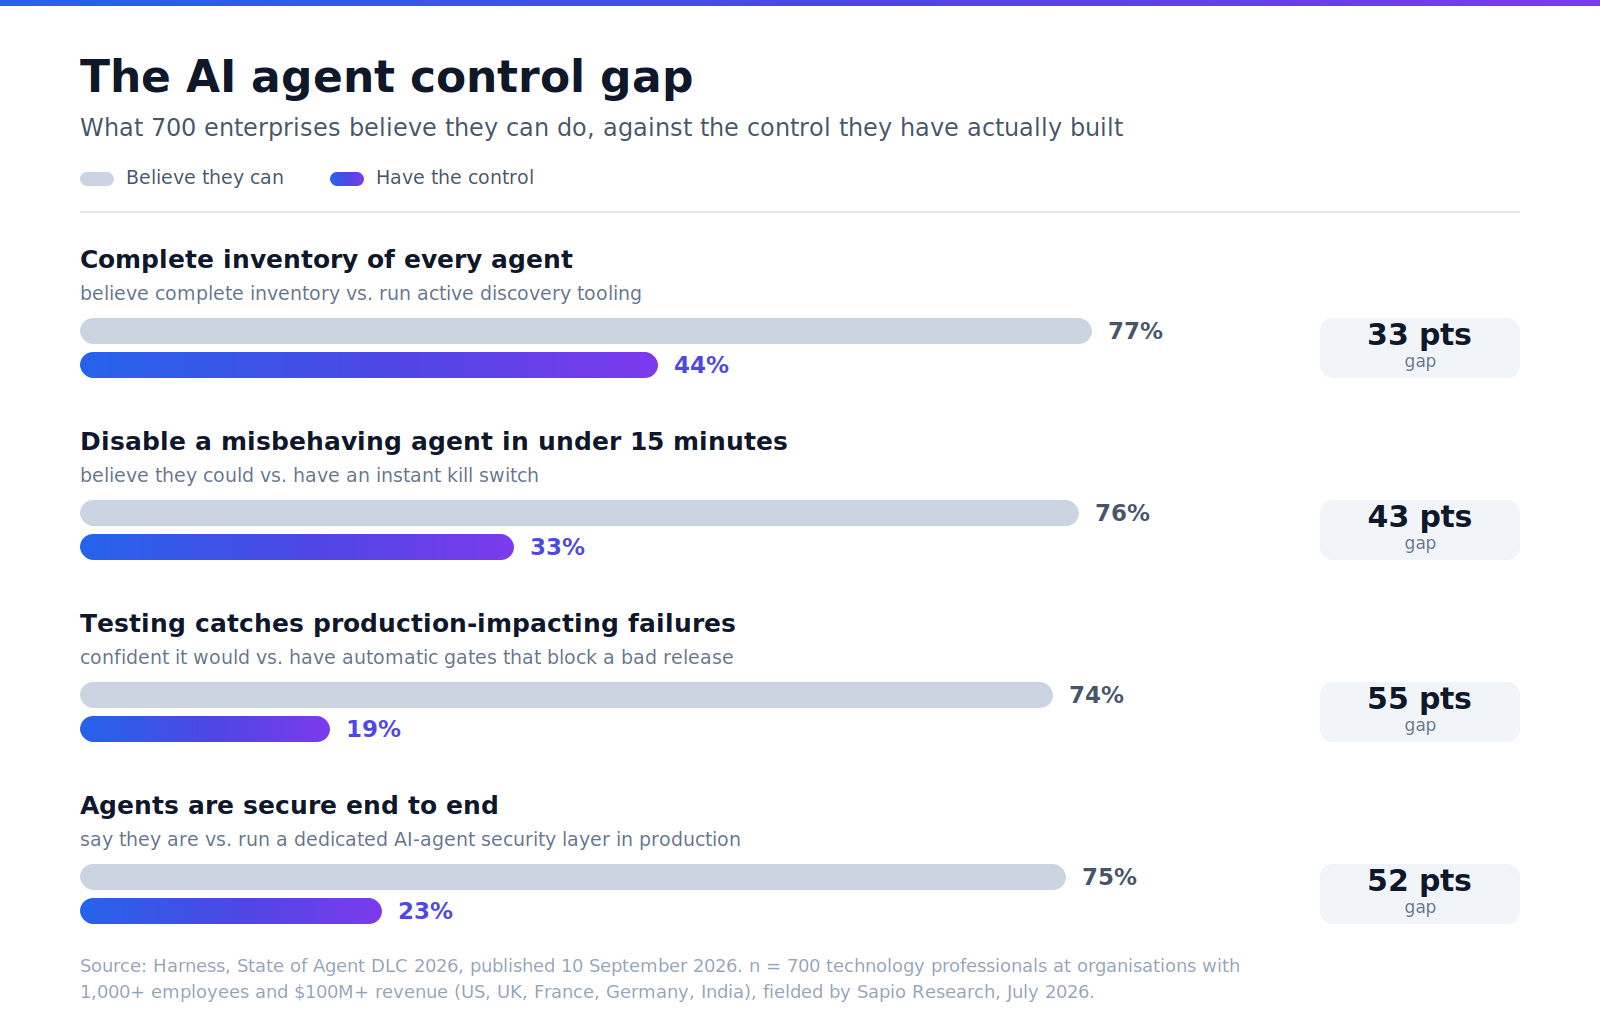
Donde alguien puede demostrar quién autorizó la acción de un agente (el registro de intención de Amex, la concesión de acceso de la Reg E, un registro de gobernanza con límites y aprobaciones), la responsabilidad tiene un dueño claro. Donde nadie puede, el regulador no tiene respuesta y la pérdida recae en quien se quede con la transacción. Lleva la matriz anterior a tu próxima reunión con un proveedor, pide por escrito las cláusulas 5 y 6, y trata el registro de acciones como parte de las condiciones comerciales. Para saber cómo mantener ese registro y controlar lo que hacen los agentes, consulta nuestro artículo sobre la brecha de control en la gobernanza de agentes de IA.
¿Quieres ver el registro de acciones que deberías pedir en una reunión con un proveedor? Nuestra capa de gobernanza registra cada acción del agente, el límite bajo el que se ejecutó y quién aprobó las excepciones. Solicita una demo gratuita →
Preguntas frecuentes
¿Quién es responsable cuando un agente de IA de atención al cliente da información errónea?
La empresa que lo desplegó, según el caso de referencia. Un tribunal de la Columbia Británica, en Moffatt v. Air Canada (2024), declaró a la aerolínea responsable de la respuesta de su chatbot y rechazó su argumento de que no podía ser responsable de la información del chatbot.
¿El nuevo contrato de Meta hace a las empresas responsables de los errores de su IA?
Sí, según informa CIO. Los términos comerciales propuestos por Meta establecen que los clientes asumen todos y cada uno de los riesgos de sus funciones de IA y del contenido resultante. CIO informó el 26 de octubre de 2026 de que Meta trasladó la entrada en vigor del 30 de octubre al 20 de noviembre; la redacción podría cambiar antes de esa fecha.
¿Qué es Agent Purchase Protection de American Express?
Una protección prevista por Amex para las compras realizadas por agentes de IA registrados que se desvíen de la intención de compra autenticada por el titular de la tarjeta. Amex la anunció en abril de 2026 y dijo el 23 de octubre que sigue en desarrollo, sin fecha de lanzamiento.
¿Recuperan los clientes su dinero si un agente de IA no autorizado mueve fondos?
Todavía no hay una respuesta regulatoria clara. Cuando se le preguntó dos veces el 22 de octubre de 2026, el Comptroller Jonathan Gould no lo dijo, y la definición de transferencias no autorizadas de la Regulation E depende de si el consumidor llegó a proporcionar el acceso.
¿Cómo gestiono con un cliente una disputa por una transacción de un agente de IA?
Parte del registro de la acción: qué hizo el agente, bajo qué límite de la política y con la aprobación de quién. Sin ese registro, no puedes demostrar si el agente se mantuvo dentro de la política, lo que hace difícil ganar la disputa o recuperar lo pagado del proveedor.
¿Cambia el agente de IA personal de un cliente quién es responsable?
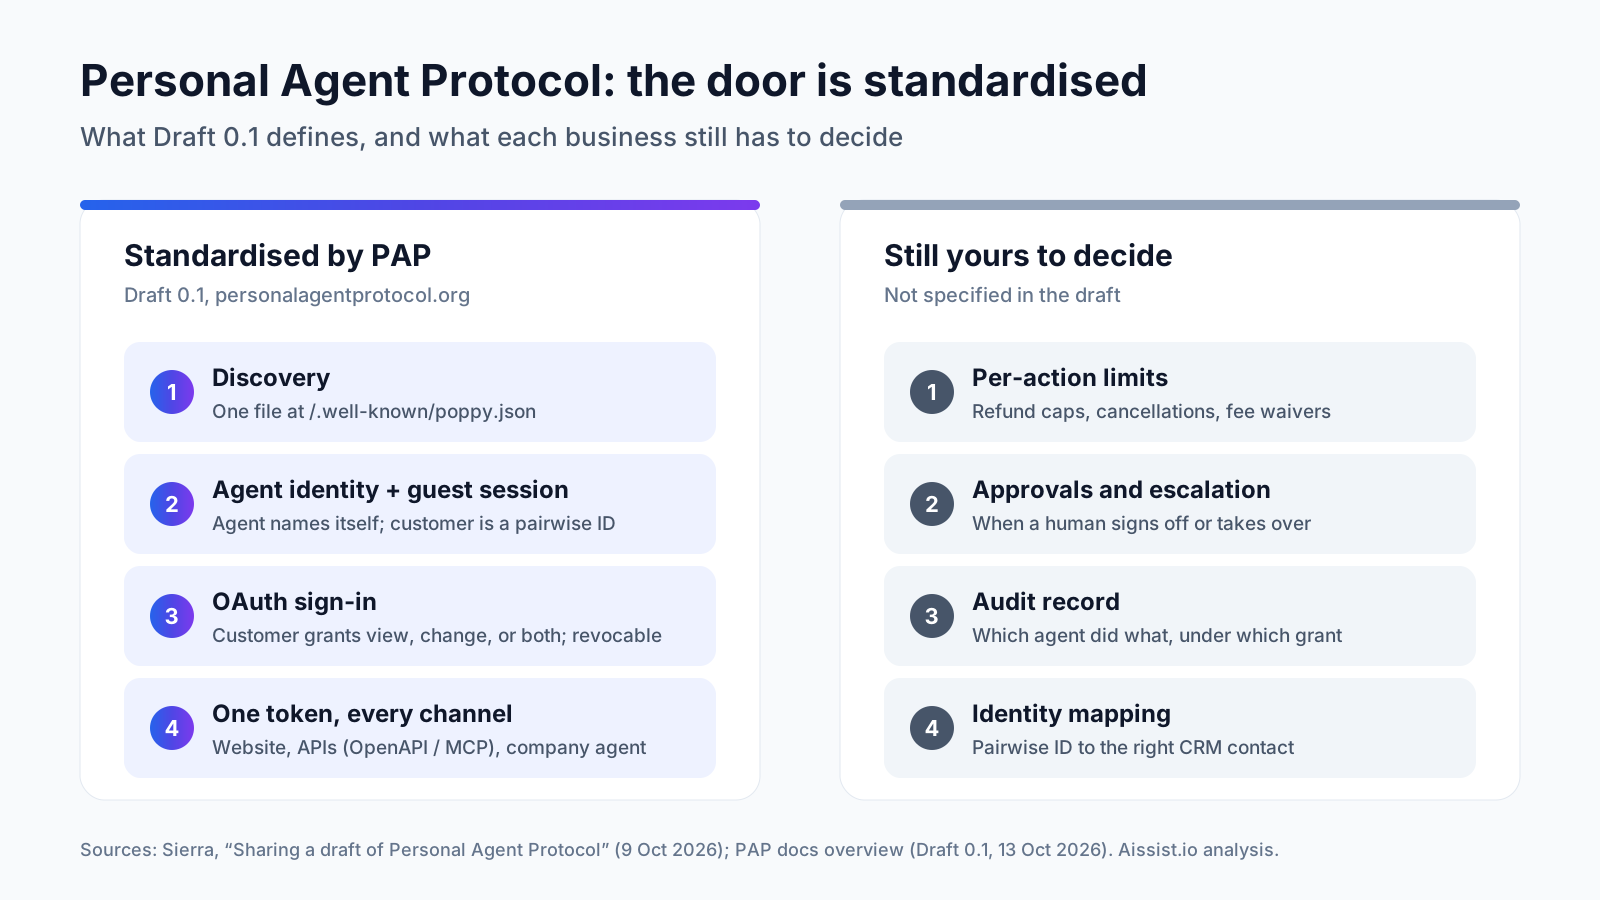
A menudo, sí. Cuando un cliente concede credenciales a un agente, la Regulation E lo trata como autorizado hasta que el cliente lo revoca. Nuestra guía sobre el Personal Agent Protocol explica cómo llegan esas autorizaciones a un stack de soporte.
Registro de cambios
| Fecha | Evento |
|---|---|
| 14 abr 2026 | Amex anuncia Agent Purchase Protection para agentes registrados |
| 19 oct 2026 | Meta publica nuevos términos comerciales que asignan el riesgo de la IA a los clientes |
| 22 oct 2026 | Gould, de la OCC, preguntado dos veces, no da detalles sobre quién reembolsa la transferencia de un agente no autorizado |
| 23 oct 2026 | Amex dice que la protección sigue en desarrollo; el fiscal general de Texas demanda a OpenAI y a Altman |
| 26 oct 2026 | Publicación del artículo; CIO informa de que Meta trasladó la entrada en vigor de sus nuevos términos al 20 de noviembre |
| 31 oct 2026 | Afirmaciones adversas sobre proveedores con fuente o eliminadas; corregida la fecha de entrada en vigor de Meta |
| 20 nov 2026 | Fecha prevista de entrada en vigor de los nuevos términos de Meta |