La brecha de gobernanza de los agentes de IA: lo que creen 700 empresas frente a lo que realmente pueden hacer
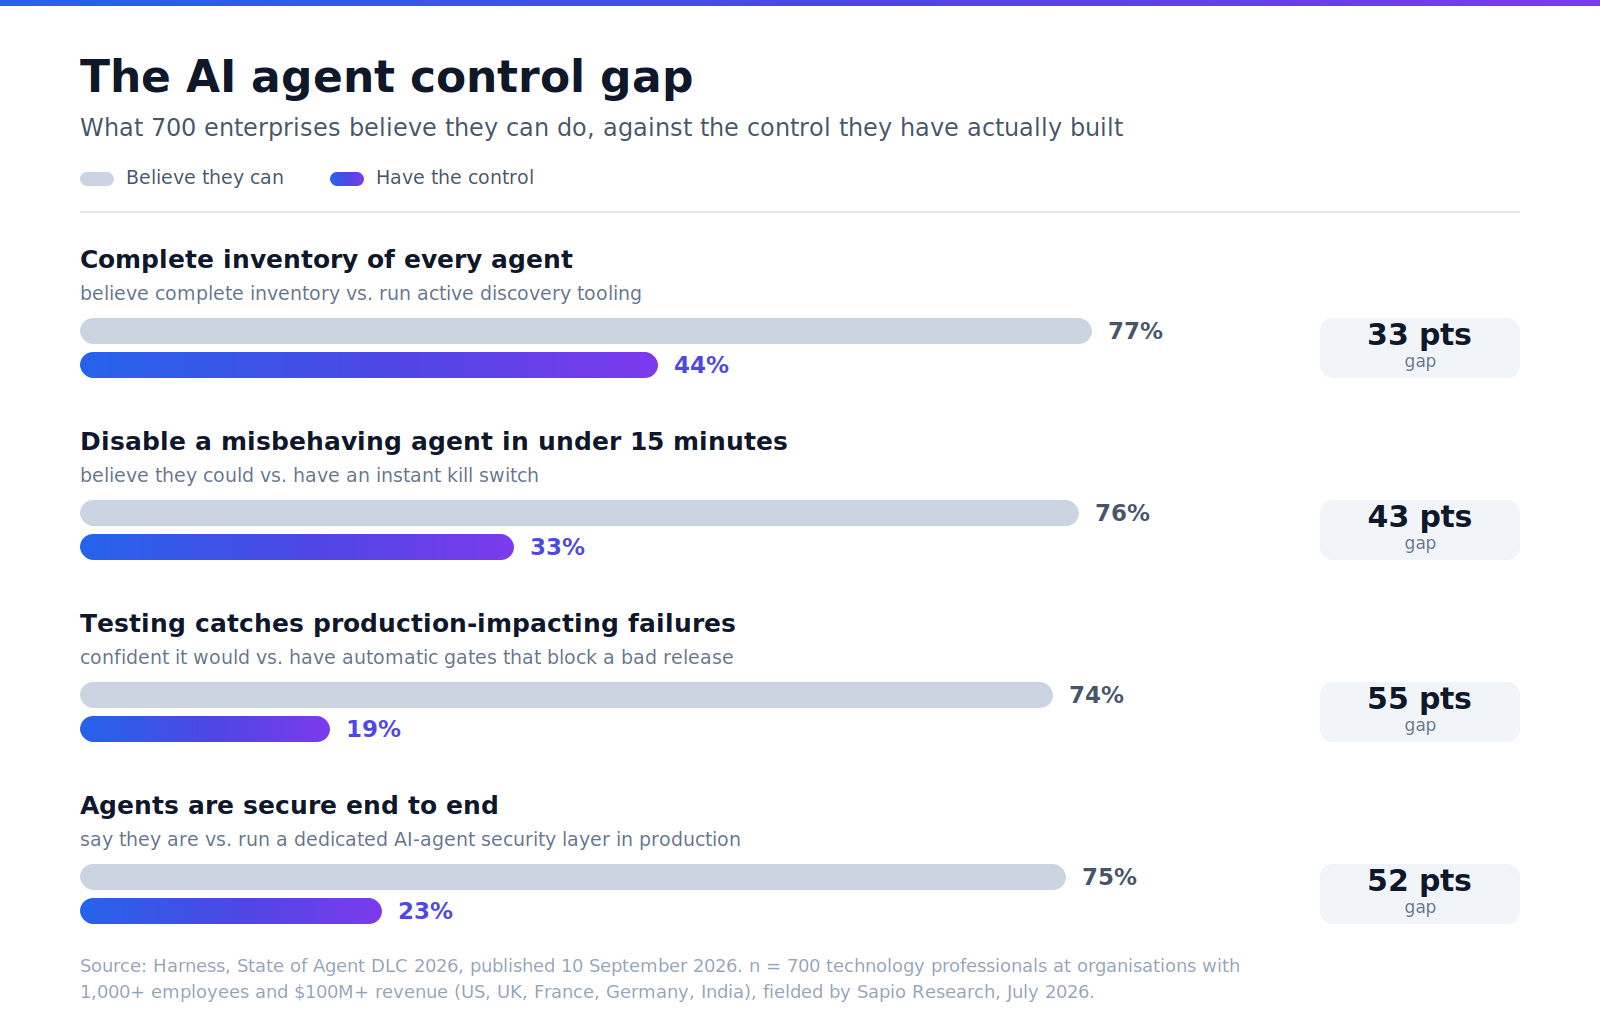
La confianza de las empresas en la gobernanza de sus agentes de IA va entre 33 y 55 puntos porcentuales por delante de los controles que la justificarían. En el informe State of Agent DLC 2026, publicado por Harness el 10 de septiembre de 2026, el 77% de 700 profesionales de tecnología afirmó disponer de un inventario completo de todos los agentes que ejecutan, y el 44% utilizaba alguna herramienta de descubrimiento activo para comprobarlo (dato de fuente independiente, consultado en septiembre de 2026). Todos los demás controles que analizó Harness mostraron el mismo patrón.
Resumen
- Harness encuestó a 700 profesionales de tecnología de empresas con 1,000+ empleados y $100M+ de ingresos en EE. UU., Reino Unido, Francia, Alemania e India; el trabajo de campo lo realizó Sapio Research en julio de 2026.
- La confianza se concentra en el 74–77% en los cinco ámbitos de gobernanza que analizó Harness. Los controles correspondientes se sitúan entre el 19% y el 44%.
- El 76% cree que podría desactivar a un agente que se comporta mal en menos de 15 minutos. El 33% tiene un interruptor de emergencia instantáneo.
- El 75% afirma que sus agentes son seguros de extremo a extremo. Aun así, el 88% de ese grupo notificó un incidente de seguridad, un poco peor que la tasa global del 87%.
- La solución no es más confianza. Son seis controles concretos: un inventario construido mediante descubrimiento, un interruptor de emergencia accesible, evaluación de cada conversación, puertas de publicación que bloquean, telemetría de gasto y acciones por agente y una vía de gestión de incidentes con responsables.
Este artículo trata la parte de controles de la gobernanza de los agentes de IA. Para saber qué registrar y notificar cuando un agente falla, consulta notificación de incidentes de IA en atención al cliente. Para la visión del operador de una plantilla híbrida con IA, consulta AI Manager.
¿Qué es la brecha de control de los agentes de IA?
La brecha de control de los agentes de IA es la distancia entre lo que una organización cree que puede hacer con un agente en producción y aquello para lo que realmente ha construido el mecanismo. Se manifiesta como un par de cifras: un dato de confianza alto y un dato de capacidad mucho más bajo que miden lo mismo. Harness midió cinco de esos pares entre 700 encuestados en septiembre de 2026, y la confianza ganó en todos.
La brecha importa porque la creencia es lo que hace que se apruebe un agente para producción, y el mecanismo es lo que te salva un viernes a las 4:58pm. Una revisión trimestral de riesgos da el visto bueno a lo primero. Solo lo segundo responde a un cliente cuyo reembolso acaba de tramitar un agente dos veces.
¿Dónde se separa la confianza del control? Los seis pares
En los cinco ámbitos de gobernanza en los que Harness midió la confianza, la creencia se situó entre el 74% y el 77%, mientras que el control correspondiente estaba entre el 19% y el 44%. La tabla siguiente reproduce cada par tal como se publicó, más una sexta fila sobre el proceso de control de cambios. Todas las filas son datos de encuesta de fuente independiente del informe State of Agent DLC 2026 de Harness, n=700, consultado en septiembre de 2026.
| Ámbito | Lo que creen los responsables | Lo que han construido | Brecha |
|---|---|---|---|
| Inventario de agentes | El 77% confía en tener un inventario completo de todos sus agentes | El 44% usa herramientas de descubrimiento activo | 33 pts |
| Interruptor de emergencia | El 76% cree que podría desactivar a un agente que se comporta mal en menos de 15 minutos | El 33% tiene un interruptor de emergencia instantáneo | 43 pts |
| Pruebas de publicación | El 74% confía en que las pruebas detectarían fallos con impacto en producción | El 19% tiene puertas automáticas que bloquean una publicación defectuosa | 55 pts |
| Control del gasto | El 74% declara visibilidad completa del gasto por agente | El 60% superó su presupuesto de agentes el último trimestre | creencia frente a resultado |
| Seguridad | El 75% afirma que sus agentes son seguros de extremo a extremo | El 88% de ese mismo grupo notificó un incidente de seguridad (87% en total) | creencia invertida |
| Control de cambios | El 53% canaliza los cambios de los agentes por pipelines estándar | más del 40% de los equipos que publican cambios en agentes no tiene un estándar de promoción fijo | brecha de proceso |
Dos cifras dan el contexto. Solo el 23% de estas organizaciones tiene una capa de seguridad dedicada a los agentes de IA en producción, y el 58% registra más incidentes en producción por cada 100 cambios desde que despliega agentes, frente al 25% que registra menos (dato de fuente independiente, blog de Harness, consultado en septiembre de 2026). La confianza es notablemente estable, en el 74–77%, sea cual sea el ámbito por el que preguntes, y eso ya es revelador: no son seis evaluaciones independientes, sino una misma disposición respondiendo a seis preguntas.
¿Qué es un plano de control de agentes?
Un plano de control de agentes es la capa que se sitúa fuera de tus agentes de IA y tiene la autoridad para verlos, limitarlos, pausarlos y detenerlos, con independencia de los propios agentes. Mantiene el inventario de todos los agentes en ejecución, los permisos que tiene cada uno, las acciones que cada uno puede realizar, la telemetría de lo que cada uno ha hecho realmente y el punto de aplicación desde el que una persona puede detener el trabajo en curso. Es un plano de control precisamente porque un agente no puede modificarlo, desactivarlo ni esquivarlo.
Tres propiedades distinguen un plano de control de un panel. Es autoritativo: el inventario se construye mediante descubrimiento, no por autodeclaración. Aplica: una política definida en él cambia el comportamiento del agente en tiempo de ejecución, en lugar de describir el comportamiento previsto. Y está fuera de banda: sigue funcionando cuando lo que ha fallado es precisamente el stack de agentes.
Esta última propiedad es la que más a menudo se pasa por alto. Como lo expresa la empresa de seguridad AccuKnox en su análisis sobre la contención agéntica: si tu agente de IA puede alcanzar el interruptor de emergencia, no tienes uno. Tienes una sugerencia.
¿Qué debería contener un inventario de agentes para un stack de soporte?
Un inventario de agentes debería registrar, para cada agente que trabaja sobre tu help desk, nueve campos: ID del agente, responsable de negocio, los canales y colas a los que atiende, los sistemas y herramientas a los que puede llamar, las acciones de escritura que tiene permitidas, las clases de datos que puede leer, la versión del modelo y del prompt desplegada, la fecha de su última evaluación y su vía de escalación. Cualquier cosa menos es una lista de nombres, y una lista de nombres es la razón por la que el 77% se siente cubierto mientras solo el 44% mira de verdad.
El campo de acciones de escritura es el que determina el radio de impacto. Un agente que puede leer el historial de pedidos es un riesgo de información; un agente que puede emitir un reembolso, cancelar una suscripción, cambiar una dirección de envío o enviar un email a un cliente es un riesgo operativo. Deben ir en filas separadas, con aprobaciones separadas.
Construye el inventario mediante descubrimiento, no con una encuesta a tus propios equipos. El Top 10 for Agentic Applications 2026 de OWASP (publicado en diciembre de 2025) incluye ASI03 Identity & Privilege Abuse y ASI10 Rogue Agents entre sus diez riesgos; ambos describen agentes que tu registro no conoce o conoce de forma inexacta. AI Manager de Aissist.io existe precisamente para ofrecer esta visión en una plantilla híbrida de personas e IA.
¿Cómo es un interruptor de emergencia real para un agente de IA en plena resolución?
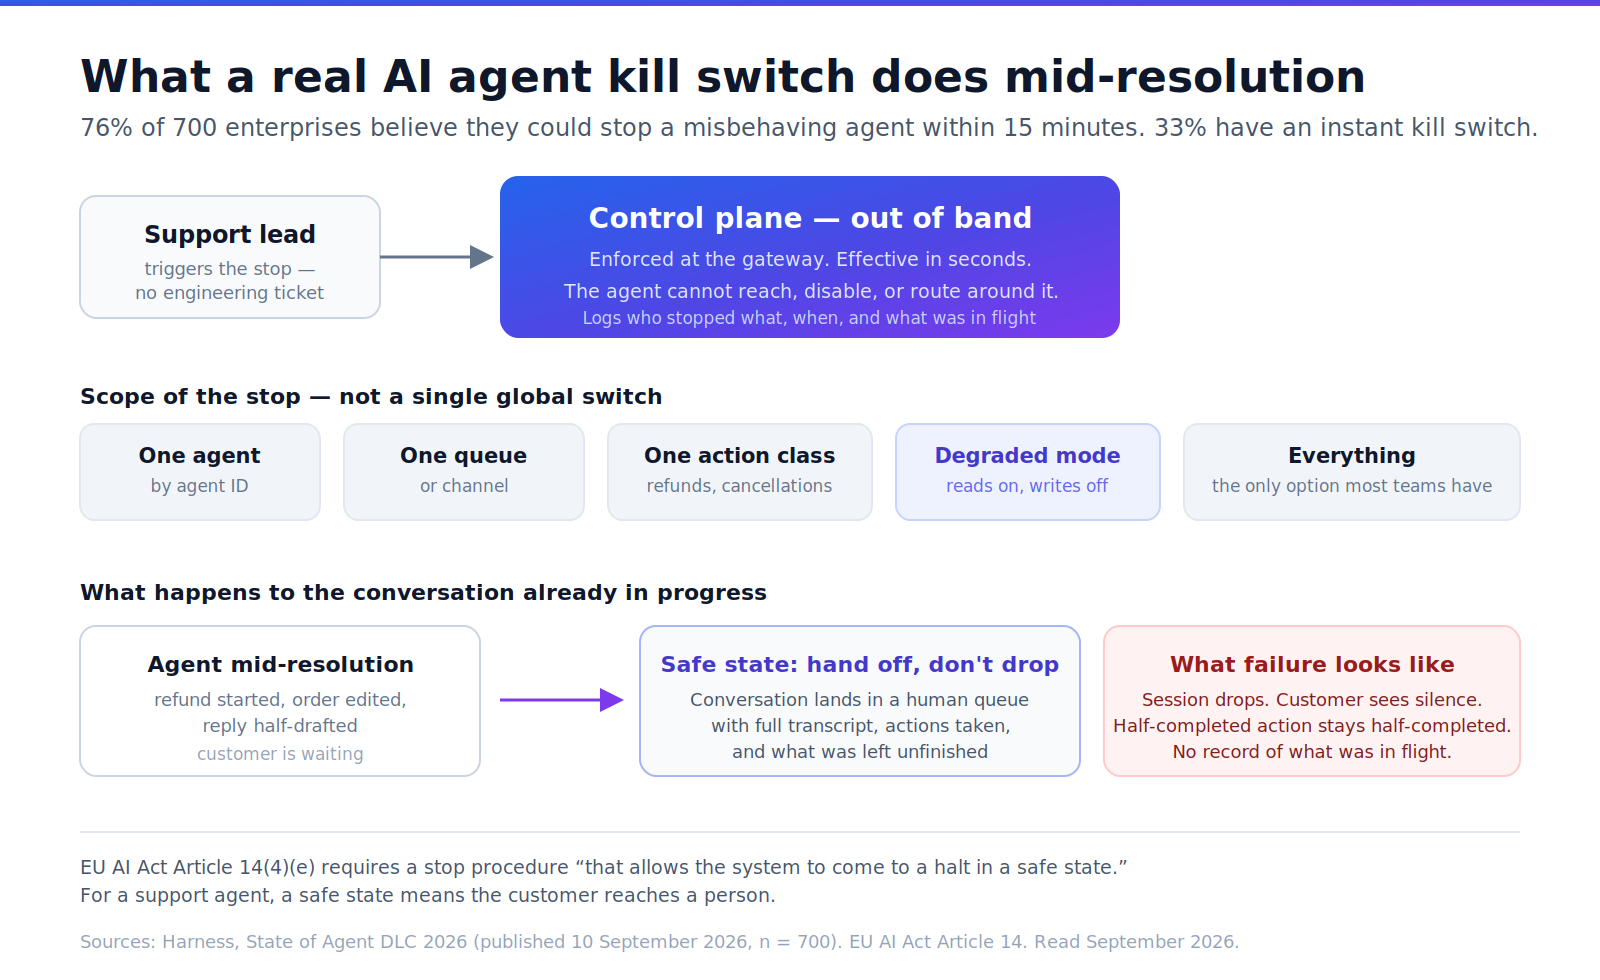
Un interruptor de emergencia real impide que el agente realice más acciones en cuestión de segundos, deja cada conversación en curso en una cola humana con todo su contexto y hace todo ello desde un punto de control que el agente no puede alcanzar. Volver a desplegar un servicio no es un interruptor de emergencia. Revocar una clave de API no es un interruptor de emergencia si requiere abrir un ticket a tu equipo de plataforma. La prueba es si un responsable de soporte puede hacerlo, solo, durante un incidente.
Seis propiedades separan un interruptor que funciona de uno que solo se anuncia:
| Propiedad | Cómo es uno «real» | Qué falla |
|---|---|---|
| Latencia | Se aplica en el gateway; efectivo en segundos | Requiere volver a desplegar o un ticket al equipo de plataforma |
| Alcance | Por agente, por cola, por canal y por clase de acción | Solo encendido/apagado global |
| Granularidad | Modo degradado: lecturas permitidas, escrituras bloqueadas | Binario: todo o nada |
| Gestión de lo que está en curso | Las conversaciones abiertas pasan a una persona con la transcripción y el contexto completos | Las sesiones se cortan; el cliente solo ve silencio |
| Accesibilidad | El punto de control está fuera de la ruta de ejecución del propio agente | El agente, o su orquestador, puede desactivar el interruptor |
| Auditabilidad | Registra quién lo activó, cuándo, qué estaba en curso y qué se reanudó | Sin registro; imposible reconstruir lo ocurrido tras el incidente |
La expresión «estado seguro» no es nuestra. El artículo 14(4)(e) de la Ley de IA de la UE exige que una persona supervisora pueda «interrumpir el sistema mediante un botón de "parada" o un procedimiento similar que permita que el sistema se detenga en un estado seguro», y las obligaciones de alto riesgo del anexo III se aplican desde el 2 de diciembre de 2027. Para un agente de soporte, detenerse en un estado seguro significa que el cliente llega a una persona, no que el agente desaparezca a mitad de un reembolso.
¿Qué seis controles cierran la brecha de gobernanza de los agentes de IA?
Seis controles cierran las seis brechas de la tabla anterior: uno para el inventario, la parada, la evaluación, las puertas de publicación, el gasto y la respuesta a incidentes. Todos son verificables: puedes pedir una demostración en lugar de una garantía.
- Inventario de agentes construido mediante descubrimiento. Instrumenta el help desk y la capa de integración para que cada agente que toca un ticket aparezca automáticamente, con los nueve campos anteriores. Objetivo: un inventario actualizado de forma continua, no trimestral.
- Un interruptor de emergencia fuera de banda. Con alcance por agente, por cola y por clase de acción, efectivo en segundos y con traspaso de lo que esté en curso a una cola humana. Objetivo: que un responsable de soporte pueda activarlo sin ingeniería.
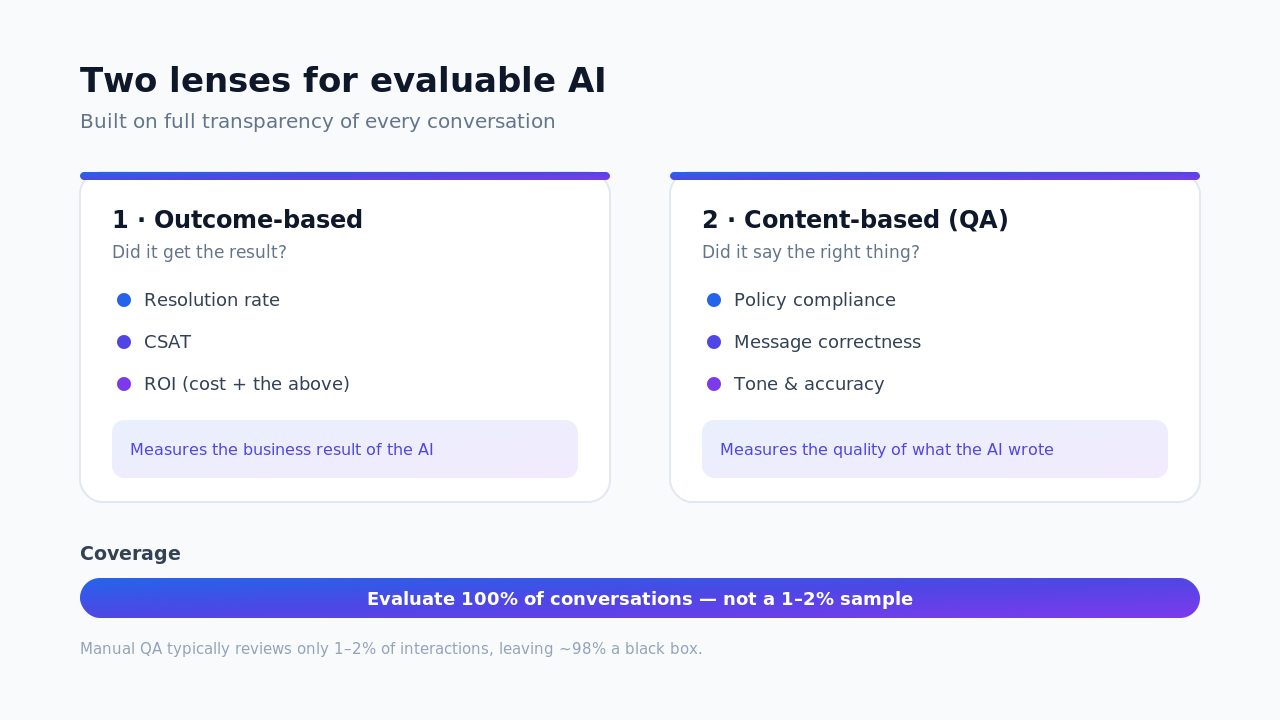
- Evaluación de cada conversación, no de una muestra. Aissist.io indica que el QA manual tradicional revisa entre el 1–2% de las interacciones, lo que deja sin examinar aproximadamente el 98%, y en su lugar puntúa el 100% de las conversaciones (dato declarado por el proveedor, Evaluable AI, consultado en septiembre de 2026). Una muestra del 2% no puede decirte si un cambio en el prompt ha roto algo.
- Puertas que bloquean los cambios de prompts y configuración. Solo el 19% de los encuestados por Harness tiene puertas que bloqueen de verdad una publicación defectuosa. Una puerta que solo avisa es una entrada de registro con ambiciones.
- Telemetría de gasto y acciones por agente. Coste por resolución, acciones realizadas por clase, tasa de escalación y un umbral de alerta para cada una. Harness observó que el 74% afirma tener esta visibilidad mientras que el 60% superó su presupuesto el último trimestre, lo que es o un problema de visibilidad o un panel que cambia muy deprisa.
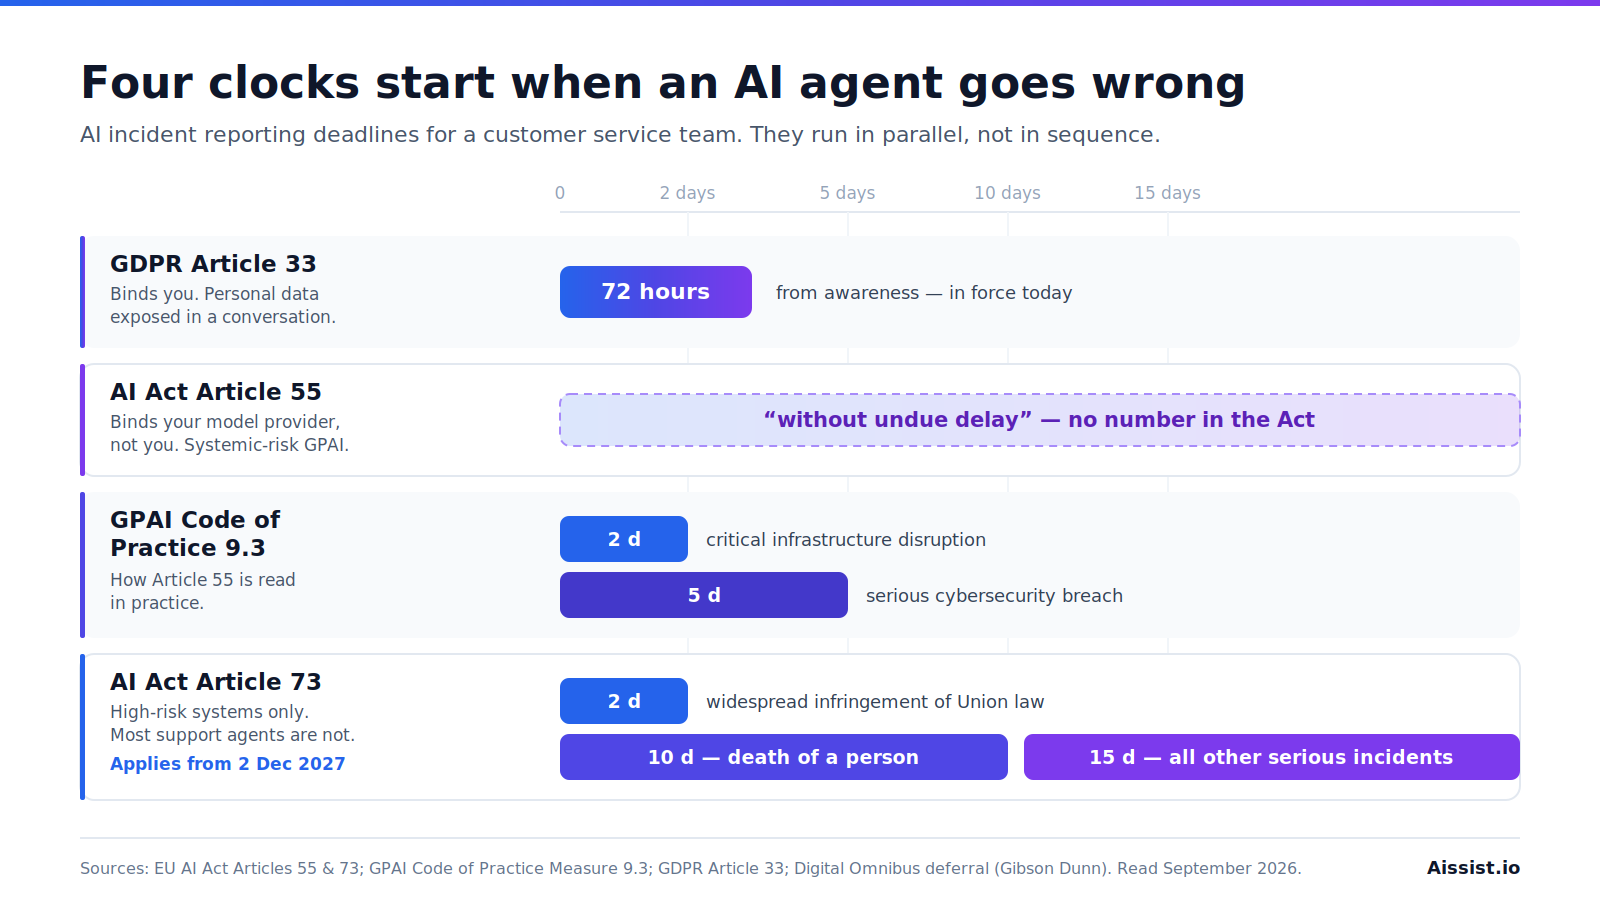
- Una vía de gestión de incidentes con responsables y plazos. Un responsable, un registro de lo que vio e hizo el agente y los plazos de notificación aplicables: la ventana de 72 horas para notificar brechas del RGPD afecta a los equipos de soporte tanto si les alcanzan las normas de alto riesgo de la Ley de IA de la UE como si no. Nuestra guía de notificación de incidentes de IA para atención al cliente expone los umbrales y el orden de notificación.
Ordénalos según el radio de impacto, no según el esfuerzo. Si tus agentes pueden realizar acciones de escritura —reembolsos, cancelaciones, cambios de cuenta—, construye primero los controles 1 y 2, porque un agente que no puedes encontrar es un agente que no puedes detener. Si tus agentes son hoy de solo lectura pero tienes una integración de escritura en la hoja de ruta, construye primero el control 3: necesitarás una referencia de comportamiento anterior al cambio, y no se puede recopilar a posteriori. Si estás haciendo un piloto con un solo agente en una sola cola, el control 6 sigue sin ser opcional: el plazo de notificación empieza a correr tanto si el despliegue era un piloto como si no.
¿Qué deberías preguntar a un proveedor de IA sobre la gobernanza de agentes?
Pide ocho cosas por escrito y considera que la única respuesta aceptable a las cuatro primeras es una demostración. Gartner prevé que más del 40% de los proyectos de IA agéntica se cancelarán antes de finales de 2027, y estima que solo unos 130 de los miles de proveedores que se describen como agénticos lo son de verdad; al resto lo llama «agent washing» (dato de fuente independiente, consultado en septiembre de 2026). Las preguntas siguientes separan rápidamente a ambos grupos.
- Enséñame el interruptor de emergencia. ¿Quién de mi equipo puede activarlo y qué le ocurre a una conversación que está en plena resolución cuando lo hace?
- ¿Qué alcance puedo detener: un agente, una cola, una clase de acción o solo todo a la vez?
- ¿Qué porcentaje de conversaciones evaluáis y con qué criterios? Enséñame una transcripción puntuada.
- ¿Dónde está el registro de auditoría de cada acción que ha realizado un agente y cuánto tiempo se conserva?
- ¿Qué acciones de escritura puede realizar el agente sin una persona y cómo puedo cambiar esa lista yo mismo?
- ¿Cuál es vuestro compromiso de notificación cuando vuestro sistema causa un incidente en mi tenant, en horas y por contrato?
- ¿Qué certificaciones tenéis y puedo ver los informes actuales? (Aissist.io publica la alineación con ISO 27001, el RGPD y SOC 2, AES-256 en reposo y TLS 1.2+ en tránsito en su página de seguridad; dato declarado por el proveedor, consultado en septiembre de 2026).
- ¿Qué hace vuestro agente cuando no sabe algo? El comportamiento de escalación es un control de gobernanza, no un detalle de UX.
Declaramos nuestro sesgo de entrada: Aissist.io vende una capa operativa de IA, así que tenemos un interés evidente en que los compradores hagan estas preguntas. Háznoslas también a nosotros.
¿Por qué gobernar agentes de IA es distinto de gobernar software?
Los agentes de IA necesitan controles en tiempo de ejecución en lugar de controles en el momento de la publicación, porque el mismo agente, con la misma entrada, puede producir una acción distinta en otra ejecución. El software determinista se gobierna probándolo una vez y confiando en la build. Un agente tiene que vigilarse mientras trabaja, porque el comportamiento que aprobaste en staging es una muestra, no una garantía.
Keith Mann, Field CTO y responsable de investigación de Harness, explicó el mecanismo sin rodeos:
«Un agente de IA no es determinista. El mismo agente, con la misma entrada, puede comportarse de forma diferente de una ejecución a otra».
— Keith Mann, Field CTO y responsable de investigación, Harness, The AI agent confidence gap, septiembre de 2026
También explicó por qué aquí no sirve la tranquilidad habitual:
«Tanto la nube como el móvil pasaron por una fase en la que la confianza fue por delante de la gobernanza, pero al final los controles se pusieron al día porque los sistemas subyacentes seguían siendo predecibles una vez construido el guardarraíl. Los agentes no se quedan quietos de la misma manera».
— Keith Mann, citado en el comunicado de prensa de Harness, 10 de septiembre de 2026
La variabilidad también fija el suelo de la precisión. El análisis de IA fiable de Aissist.io sitúa las tasas de alucinación en torno al 3% para los mejores modelos, entre el 6–15% para los modelos insignia y por encima del 20% para los modelos centrados en el razonamiento en tareas de resumen fundamentado (dato declarado por el proveedor, que cita evaluaciones publicadas, consultado en septiembre de 2026). Con unos pocos miles de tickets al mes, un suelo del 3% no es un error de redondeo: es la razón por la que la escalación y la evaluación son controles y no funciones.
Conclusiones clave
La gobernanza de los agentes de IA en las empresas en 2026 está llena de confianza y poco construida: un 74–77% de creencia frente a un 19–44% de capacidad en todos los ámbitos que Harness analizó con 700 encuestados. Las dos cifras que más importan a una organización de soporte son el par del interruptor de emergencia —76% frente a 33%— y el par de seguridad, en el que el 88% de las organizaciones más confiadas en sus agentes sufrió un incidente de todos modos.
Cierra la brecha con mecanismos, no con garantías. Construye el inventario mediante descubrimiento, coloca el control de parada fuera del alcance del agente, evalúa cada conversación en lugar de una muestra del 2% y deja por escrito en el contrato el plazo de notificación de incidentes. Después, pide a tu proveedor que demuestre cada uno, también a nosotros.
Preguntas frecuentes
¿Qué es la gobernanza de agentes de IA?
La gobernanza de agentes de IA es el conjunto de controles que permiten a una organización ver, limitar, evaluar y detener los agentes de IA que funcionan en producción: inventario, permisos, telemetría en tiempo de ejecución, evaluación, puertas de publicación, capacidad de interruptor de emergencia y notificación de incidentes. La política de IA declara la intención; la gobernanza la hace cumplir.
¿Qué es un interruptor de emergencia para agentes de IA?
Un interruptor de emergencia para agentes de IA detiene las acciones de un agente en cuestión de segundos, desde un punto de control que el agente no puede alcanzar, con alcance limitado a un agente, una cola o una clase de acción, y traspasa el trabajo en curso a una persona con todo el contexto. Harness observó que el 76% cree tenerlo; el 33% lo tiene.
¿Cuántas empresas pueden apagar de verdad un agente de IA con rapidez?
El 33% de las 700 empresas encuestadas por Harness en julio de 2026 tiene un interruptor de emergencia instantáneo, frente al 76% que cree que podría desactivar a un agente que se comporta mal en 15 minutos: una brecha de 43 puntos, la segunda mayor de los seis ámbitos analizados.
¿Qué debería incluir un inventario de agentes de IA?
ID del agente, responsable de negocio, canales y colas atendidos, sistemas y herramientas a los que puede llamar, acciones de escritura permitidas, clases de datos legibles, versión actual del modelo y del prompt, fecha de la última evaluación y vía de escalación. Constrúyelo mediante descubrimiento automatizado, no con una encuesta a los equipos.
¿Exige la Ley de IA de la UE un botón de parada para los agentes de IA?
El artículo 14(4)(e) de la Ley de IA de la UE exige que las personas que supervisan sistemas de IA de alto riesgo puedan interrumpir el sistema mediante un botón de parada o un procedimiento similar que lo lleve a «detenerse en un estado seguro». Las obligaciones del anexo III se aplican desde el 2 de diciembre de 2027.
¿Se clasifican como de alto riesgo los agentes de IA de atención al cliente según la Ley de IA de la UE?
La mayoría de los agentes de atención al cliente quedan fuera de las categorías de alto riesgo de la Ley de IA de la UE, así que las obligaciones de supervisión del artículo 14 no suelen aplicarse directamente. El RGPD sigue aplicándose en su totalidad, incluida su ventana de 72 horas para notificar brechas de datos personales, que afecta a los equipos de soporte con independencia de la clasificación de la IA.
¿Por qué la mayoría de los incidentes de seguridad con agentes de IA ocurren en organizaciones confiadas?
Harness observó que el 88% de las organizaciones que afirmaban tener seguridad de extremo a extremo en sus agentes había sufrido un incidente de seguridad, frente al 87% en total: la confianza no se correlacionaba con nada. Solo el 23% de los encuestados tiene una capa de seguridad dedicada a los agentes de IA en producción, que es el control que distinguiría a ambos grupos.
¿Qué porcentaje de las conversaciones con IA debería evaluarse?
Todas. El QA manual suele revisar entre el 1–2% de las interacciones, lo que deja sin examinar aproximadamente el 98% (dato declarado por el proveedor, Evaluable AI de Aissist.io, consultado en septiembre de 2026). Como los agentes no son deterministas, una muestra del 2% no puede establecer si un cambio de prompt o de modelo ha degradado el comportamiento en el resto del volumen.
¿Cómo se presupuestan los agentes de IA cuando el gasto es por acción?
Sigue el coste por resolución, las acciones realizadas por clase y la tasa de escalación de cada agente, con un umbral de alerta para las tres. Harness observó que el 74% de las empresas afirma tener visibilidad completa del gasto por agente, mientras que el 60% superó su presupuesto de agentes el último trimestre.
Cada control de este artículo es uno cuya demostración puedes pedir a un proveedor. Aissist.io evalúa el 100% de las conversaciones, ofrece controles de parada con alcance definido y registros de auditoría completos a nivel de acción sobre el help desk que ya usas. Reserva una consulta →
Fuentes
- Harness, The State of Agent DLC 2026: 700 profesionales de tecnología, EE. UU./Reino Unido/Francia/Alemania/India, 1,000+ empleados y $100M+ de ingresos, trabajo de campo de Sapio Research en julio de 2026, publicado el 10 de septiembre de 2026. Consultado el 14 de septiembre de 2026.
- Harness, Organizations are confident their agents are behaving. But they can't check. Consultado el 14 de septiembre de 2026.
- PR Newswire, New Harness Report Reveals Enterprise Confidence in AI Agents Isn't Backed by Real Controls, 10 de septiembre de 2026. Consultado el 14 de septiembre de 2026.
- Gartner, Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027. Consultado el 14 de septiembre de 2026.
- Unión Europea, AI Act Article 14 — Human Oversight. Consultado el 14 de septiembre de 2026.
- OWASP GenAI Security Project, Top 10 for Agentic Applications 2026, publicado en diciembre de 2025. Consultado el 14 de septiembre de 2026.
- AccuKnox, If your AI agent can reach the AI kill switch, you don't have one. Consultado el 14 de septiembre de 2026.
- Aissist.io, Evaluable AI, IA fiable, Seguridad y cumplimiento. Consultado el 14 de septiembre de 2026.
Registro de cambios
- 14 de septiembre de 2026: publicado. Todas las cifras se verificaron con las fuentes primarias en esta fecha.