Agentes de IA para el soporte en banca y fintech: KYC, disputas y las acciones que un agente nunca debería ejecutar solo
Elaborado por Lifan Xu. Publicado el 5 de octubre de 2026.
Los agentes de IA para banca ya resuelven la mayoría de los tickets rutinarios de fintech: la mediana de siete despliegues fintech con datos publicados es una resolución de principio a fin del 75%, según el benchmark de soporte con IA en fintech de Aissist. La pregunta difícil es cuáles de las acciones restantes no debería ejecutar nunca un agente por sí solo.
En resumen: ordena la cola de un banco por reversibilidad y exposición económica, no por dificultad: un agente puede consultar, explicar, reclamar documentos de KYC y clasificar disputas por sí solo, pero mover dinero, cambiar el destino de un pago o cerrar una cuenta requiere antes una verificación reforzada.
Metodología y fuentes
- Benchmark fintech de Aissist: 9 despliegues, 7 con tasas de resolución publicadas, cifras consultadas el 24 de agosto de 2026 por la analista que elaboró el artículo. Las cifras de Payphone y Weltrade son de Aissist y declaradas por el proveedor.
- Normativa consultada en sus fuentes primarias: CFPB (Regulation E), eCFR (31 CFR 1020, 16 CFR 314), EUR-Lex (RTS de PSD2 2018/389), NIST SP 800-63B, PCI SSC.
- Capacidades de los proveedores consultadas en la página de banca de cada proveedor. Ningún proveedor revisó este artículo.
- Todas las cifras verificadas en octubre de 2026. Aviso: este es el blog de Aissist, y Aissist vende agentes de IA a equipos fintech.
¿Qué hace un agente de IA en una cola de soporte bancario?
Un agente de IA en una cola de soporte regulada es un software que autentica al cliente, consulta sus registros en los sistemas del banco, explica lo ocurrido y ejecuta acciones aprobadas en su nombre, dentro de los límites que fija la política de riesgos de la entidad y con cada paso registrado. Un chatbot responde preguntas sobre la cuenta. Un agente actúa sobre la cuenta.
Esa diferencia es lo que hace distinta a la banca. El informe de la CFPB sobre chatbots concluyó que aproximadamente el 37% de la población estadounidense usó el chatbot de un banco en 2022 y que los diez mayores bancos comerciales de EE. UU. tienen uno. Eran, sobre todo, de solo lectura. El acceso de escritura es lo nuevo.
«Un chatbot mal desplegado puede provocar frustración en los clientes, pérdida de confianza e incluso infracciones de la ley». — Rohit Chopra, entonces director de la Consumer Financial Protection Bureau
La señal reciente más clara llegó de un bróker, no de un banco. En su HOOD Summit del 29 de septiembre de 2026, Robinhood anunció agentes de IA que pueden operar en nombre de clientes minoristas, pero solo dentro de una cuenta agéntica específica, con aprobación de cada operación activada por defecto. Según PYMNTS, entre los modelos disponibles están los de OpenAI y Anthropic.
«Por defecto, tenemos aprobación de operaciones». — Vlad Tenev, CEO de Robinhood, vía BeInCrypto en Yahoo Finance
Fíjate bien en ese diseño. La cuenta separada limita la exposición económica; la aprobación por defecto controla la escritura. Ese es todo el marco, y lo ha lanzado un bróker minorista.
¿Qué tickets de banca y fintech debería gestionar un agente de IA por sí solo?
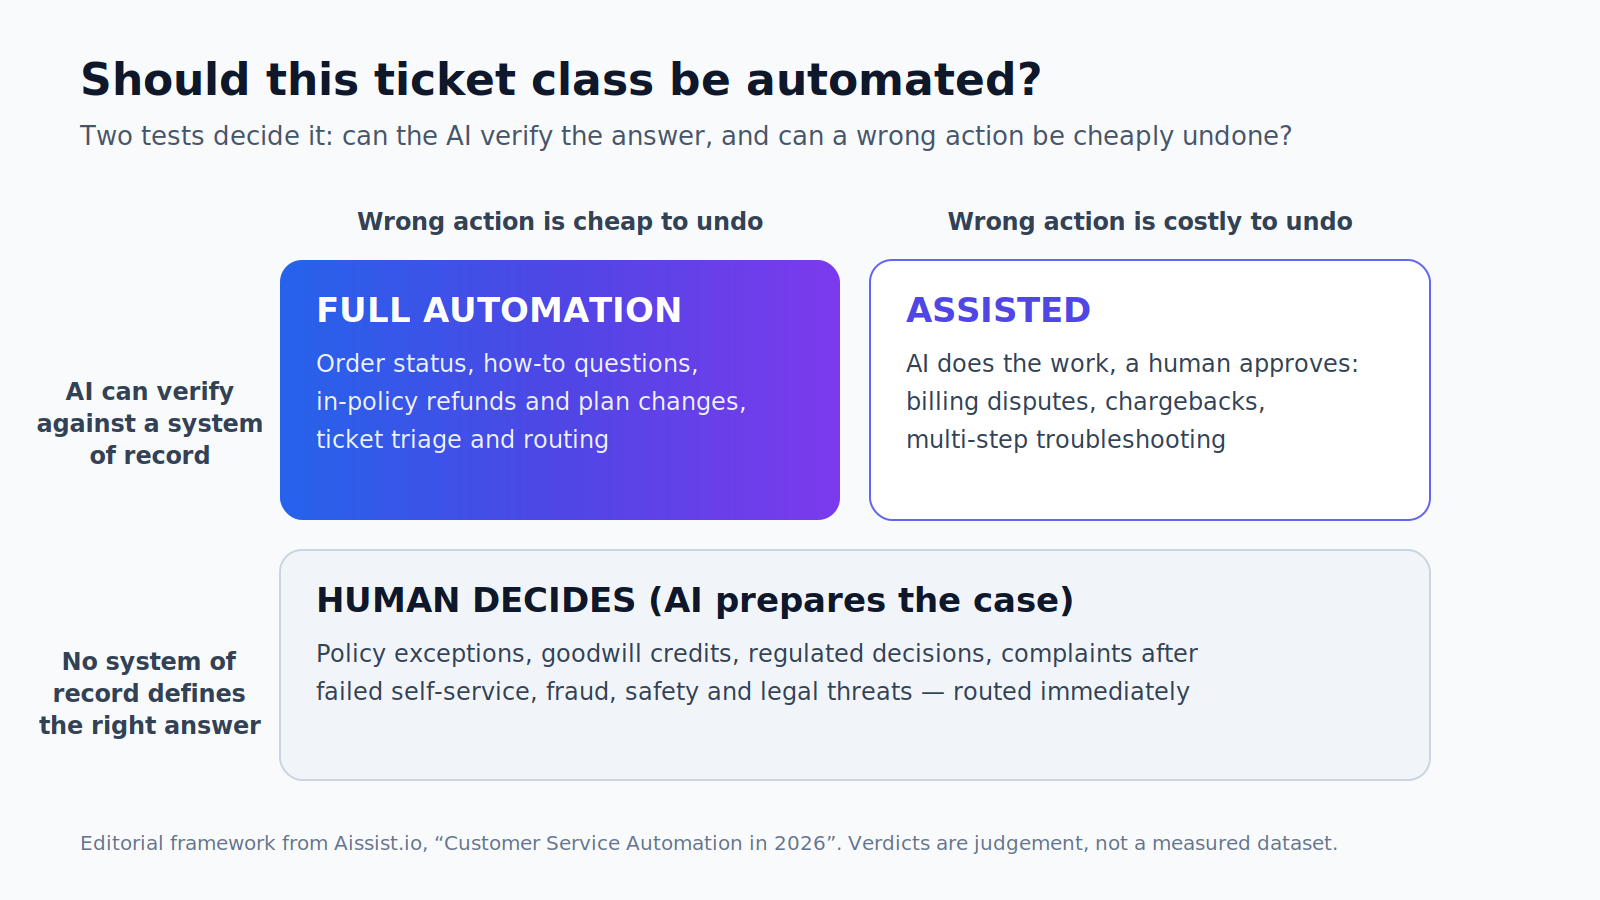
La mayoría: un agente de IA debería gestionar todos los tickets cuyas acciones sean de solo lectura, de recogida de información o de protección, y traspasar únicamente las acciones que mueven dinero, lo redirigen o ponen fin a la relación. Estos son diez casos de uso habituales, etiquetados según quién debe actuar.
- Reclamación de documentos de KYC: autónomo. Solicitar el documento que falta, comprobar que es legible y está completo, y reclamarlo según el calendario. La automatización de KYC cubre la recogida; la decisión sobre la identidad sigue correspondiendo al Customer Identification Program.
- Estado del alta: autónomo. Consultar el estado de la solicitud e indicar qué la está bloqueando.
- Disputas de transacciones: triaje autónomo, resolución con control. Recoger los datos que exige la Regulation E y abrir el caso; la decisión sobre el abono pasa por un control.
- Bloqueo de tarjeta: autónomo. Totalmente reversible, y la rapidez protege al cliente. El desbloqueo pasa por un control.
- Explicación de comisiones: autónomo. La devolución de una comisión es un movimiento de dinero y queda sujeta a un umbral.
- Consultas sobre la gestión de préstamos: autónomo. Importes de cancelación, fechas de vencimiento, extractos. Los cambios por dificultades financieras pasan a una persona.
- Obtención de extractos: autónomo, tras la autenticación.
- Investigación de pagos: autónomo; cambio de destino con control. Rastrear el pago, sin restricciones. Cambiar adónde va es la jugada clásica de la usurpación de cuentas.
- Seguimiento de AML: solo personas. El agente puede enviar una solicitud de documentación con el guion de cumplimiento normativo, y nada más.
- Cierre de cuenta: con control. Irreversible, y desembolsa el saldo completo.
Seis de los diez funcionan sin ninguna persona, y otros dos solo traspasan su escritura final. Observa que la «dificultad» no ha determinado ninguna etiqueta. Recoger los datos de una disputa en varios pasos es complejo e inofensivo; cambiar un solo campo del destino de un pago es sencillo y peligroso.
¿Cómo decides qué acciones necesitan un segundo control?
Pon un control a una acción cuando no pueda deshacerse limpiamente o cuando su exposición económica supere un umbral fijado, y ajusta el nivel de garantía exigido a esa exposición: autenticación de sesión para las lecturas, verificación reforzada para las escrituras y una persona para las determinaciones. La verificación reforzada consiste en volver a acreditar la identidad en el momento de la acción, contrastándola con el sistema de registro, no con lo que el cliente haya escrito en el chat.
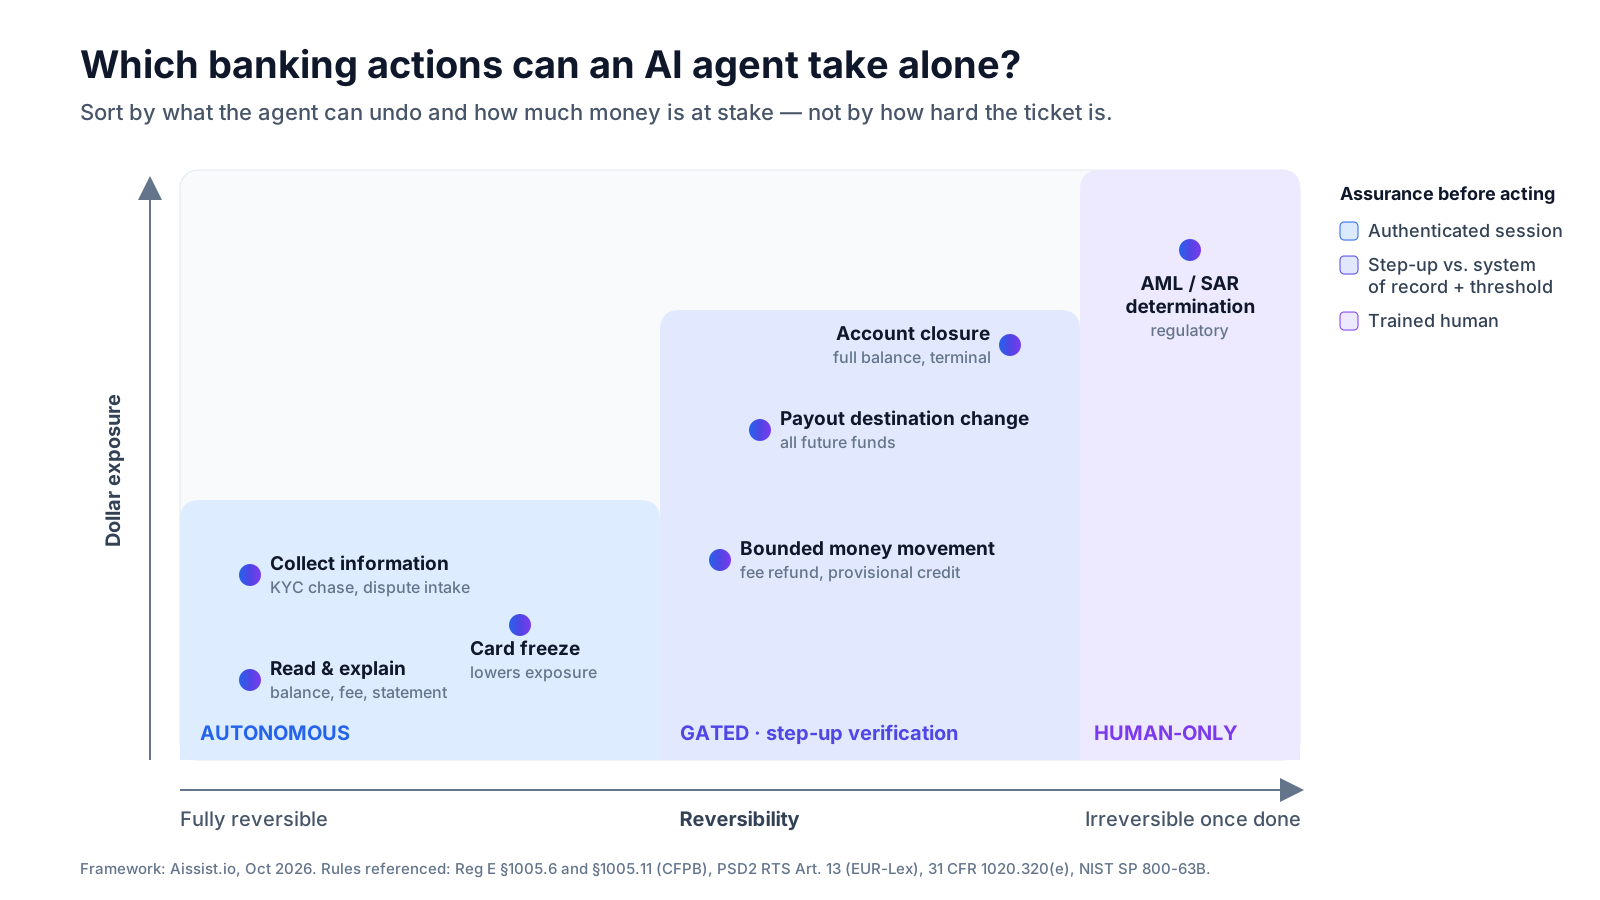
| Clase de acción | Ejemplo | ¿Reversible? | Exposición económica | Garantía exigida | Norma aplicable |
|---|---|---|---|---|---|
| Consultar y explicar | Saldo, comisión, extracto | Sin cambio de estado | Ninguna | Sesión autenticada | GLBA Safeguards Rule: acceso solo a los datos necesarios |
| Activación de protección | Bloqueo de tarjeta | Al instante | La reduce | Sesión; actuar ante cualquier duda | Reg E §1005.6: responsabilidad de $50 frente a $500 |
| Recoger información | Reclamación de KYC, recogida de datos de disputas | Sí | Ninguna directa | Sesión | Reg E §1005.11: plazo de 10 días hábiles |
| Movimiento de dinero limitado | Devolución de comisión, abono provisional | En parte | Limitada por la política | Verificación reforzada más umbral | Abono provisional de la Reg E §1005.11 |
| Cambio de destino | Cuenta de pago, beneficiario | No, una vez salen los fondos | Saldo futuro | Verificación reforzada (dos factores) más comprobación en el sistema de registro | RTS de PSD2, art. 13: SCA en beneficiarios de confianza |
| Acción terminal | Cierre de cuenta | No | Saldo completo | Verificación reforzada más revisión humana | Riesgo de derecho del consumidor señalado en el informe de la CFPB sobre chatbots |
| Determinación | Decisión de AML, SAR, EDD | No | Regulatoria | Solo personas | 31 CFR 1020.320(e): confidencialidad de los SAR |
El bloqueo de tarjeta es autónomo precisamente por la normativa: la Regulation E limita la pérdida del consumidor a $50 si lo comunica en un plazo de dos días hábiles, y hasta $500 después. La norma sobre los SAR prohíbe que cualquier «directivo, cargo, empleado o agente» («director, officer, employee, or agent») revele la existencia de un SAR, una elección de palabras que ha envejecido de forma curiosa.
«Dos factores» sigue a NIST SP 800-63B, donde AAL2 exige dos factores de autenticación distintos. Y la redacción de datos personales se aplica a todas las filas: la guía del PCI SSC prohíbe almacenar los códigos de seguridad de las tarjetas tras la autorización, incluso cifrados, así que deben enmascararse antes de llegar a una transcripción.
¿Qué proveedores crean agentes de IA para banca?
Entre los proveedores que publican páginas de agentes de IA específicas para banca están NiCE Cognigy, Kasisto, Kore.ai, Parloa y Lorikeet, además de Aissist.io, y la comparación útil es lo que cada uno publica sobre sus controles, no la longitud de su lista de casos de uso. La tabla no es una clasificación; Aissist aparece en último lugar porque es nuestro producto.
| Proveedor | Qué es | Acciones bancarias que enumera | Controles que publica (oct. 2026) | Pruebas que publica |
|---|---|---|---|---|
| NiCE Cognigy | Agentes de IA conversacional, por voz y digitales | ID&V de KYC, pagos, pérdida de tarjeta, apertura/cierre de cuenta | PCI DSS, SOC 2 Type II, ISO 27001 | Humm Group: más del 50% de resolución (cita del cliente) |
| Kasisto | Agente específico para banca, KAI | Bloqueo y sustitución de tarjeta, búsqueda de transacciones | Traspaso a un agente humano | Más de 200 intenciones de serie; 16 países |
| Kore.ai | Plataforma de agentes para grandes empresas | Saldos, transferencias internas, reclamaciones por fraude | Okta, Entra ID, Google Workspace para autenticación y aprobaciones | Ningún banco con nombre en la página |
| Parloa | Plataforma de gestión de agentes de IA | Movimientos de fondos, KYC, disputas, recuperación de identidad | Permisos por rol para transferencias, abonos y bloqueos | Ningún banco con nombre en la página |
| Lorikeet | Conserje de IA para soporte regulado | Recogida de documentos de KYC, estado de transacciones | Umbrales económicos y de riesgo; primero lectura | Breeze: 40% del volumen complejo en 30 días (cita del cliente) |
| Aissist.io | AI Operational Layer, AgentMesh™ | Estado de transacciones, orientación sobre KYC, recogida de datos de disputas | Enmascaramiento de datos personales, registros de auditoría, ISO 27001, RGPD | Payphone 75%, Weltrade 72% de resolución (declarado por el proveedor) |
Lorikeet merece reconocimiento por su franqueza: su artículo sobre KYC dice que la gestión de casos orientada a objetivos «no es lo que Lorikeet ofrece hoy». La mayoría de las páginas de banca enumeran las acciones que un agente puede ejecutar. Pocas dicen cuáles no ejecutará.
¿Cómo se ve esto en un despliegue fintech real?
En el despliegue publicado de Weltrade, lo que frenó la automatización no fueron los controles, sino la falta de API: de cada 100 consultas, la IA resolvió por completo 65 y traspasó 25 a los equipos de backend como tickets estructurados. El caso de éxito de este bróker de forex (marzo de 2026) indica que muchos flujos de backend aún no estaban expuestos mediante API; las 10 de cada 100 restantes no se desglosan.
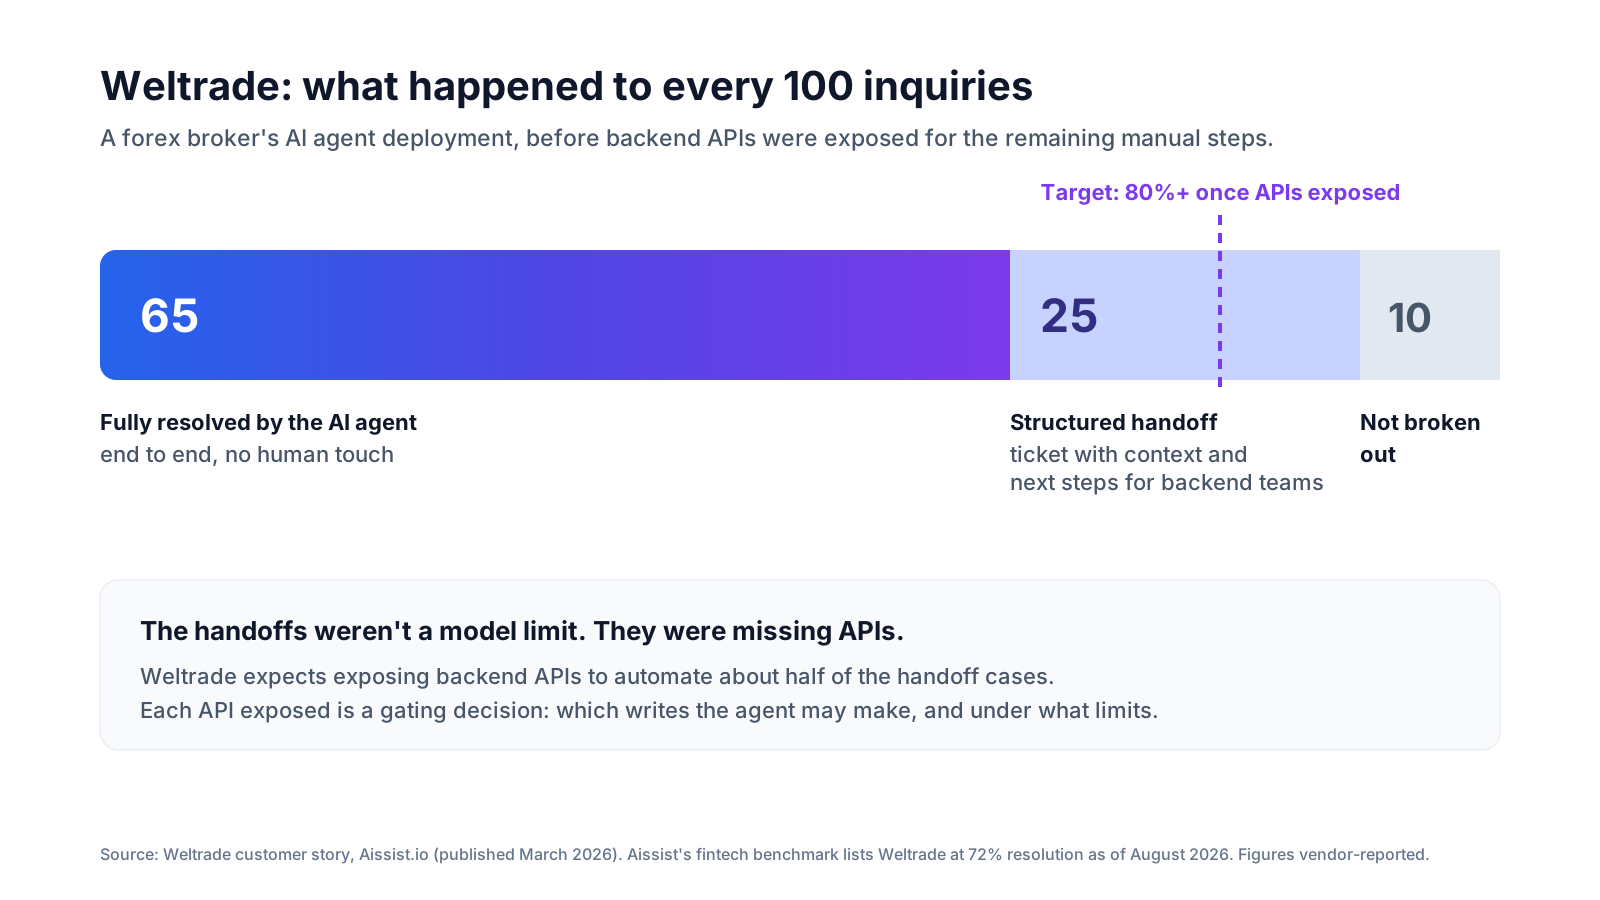
Weltrade prevé que exponer esas API automatice aproximadamente la mitad de los traspasos y eleve la resolución por encima del 80%. El benchmark de Aissist ya sitúa a Weltrade en el 72% a agosto de 2026. Cada API que se expone es una decisión de control tomada por adelantado: qué escrituras y con qué límites.
«Lo mejor de Aissist.io es su gran rendimiento, una interacción muy parecida a la humana y lo controlable y personalizable que es gracias a los subagentes». — Olga Kuharskaya, AI Lead, Weltrade
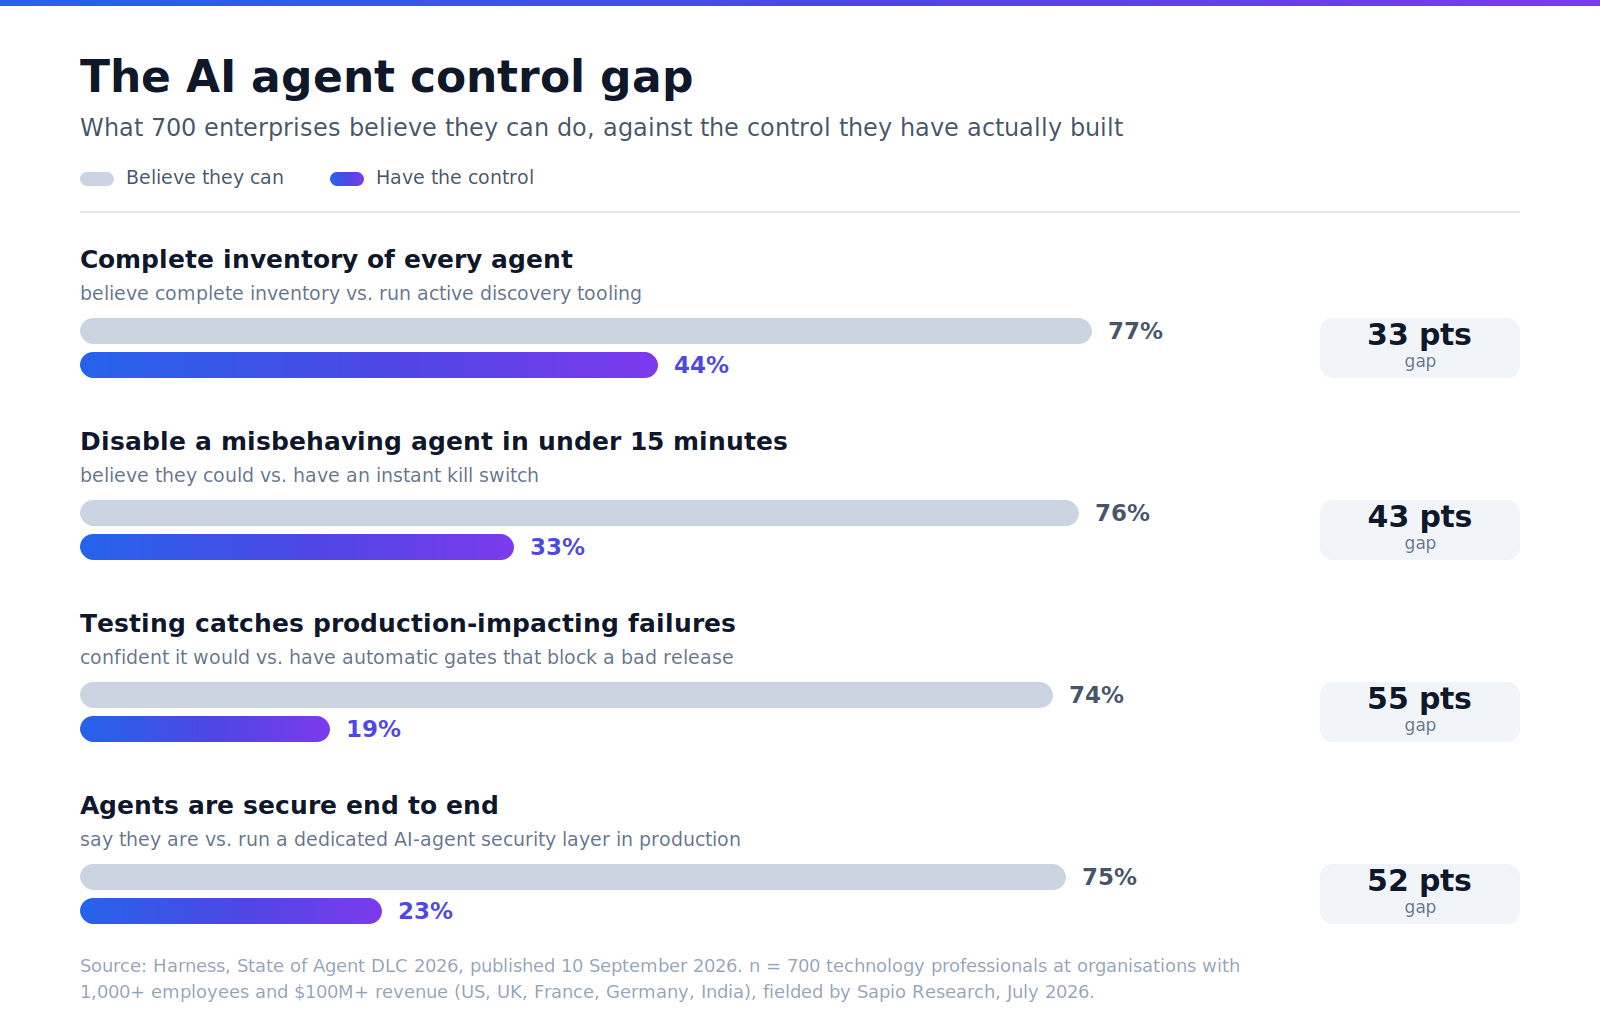
Aissist clasifica los errores de sus agentes según el mismo eje. Su escala interna de gravedad define un error S0 como un impacto en el negocio que no puede revertirse con facilidad, con un objetivo de tasa S0 inferior al 0.01%, cien veces más estricto que el objetivo de menos del 1% para todos los errores en conjunto. La reversibilidad marca la tolerancia. La mayoría de los equipos aún no han trazado esa línea: en la encuesta de Harness a 700 grandes empresas, que analizamos en nuestro análisis de la brecha de gobernanza, solo el 19% tenía controles de publicación que realmente bloquean en lugar de limitarse a avisar.
Ordena la cola por reversibilidad, no por dificultad
El debate sobre la resolución en la IA bancaria está prácticamente zanjado: los agentes fiables resuelven la mayoría de los tickets. La cuestión pendiente es la ruta de escritura. Asigna a cada acción del agente su reversibilidad y su exposición económica, déjale consultar, explicar, reclamar y clasificar por sí solo, y antepón una verificación reforzada contrastada con el sistema de registro a los movimientos de dinero, los cambios de destino y los cierres. Mantén las determinaciones en manos de personas y conserva una ruta de escalación rápida para todo lo intermedio. Un control bien trazado cuesta unos segundos. Uno que falta cuesta un pago.
¿Quieres ver qué parte de tu cola fintech puede asumir un agente? Compara la resolución, el CSAT y el coste de despliegues reales en el benchmark de soporte con IA en fintech →
Preguntas frecuentes
¿Pueden los agentes de IA automatizar el KYC de principio a fin?
Los agentes de IA pueden automatizar de principio a fin la recogida de documentos de KYC, las comprobaciones de que están completos y las actualizaciones de estado. Las decisiones sobre la identidad, la diligencia debida reforzada y las calificaciones de riesgo deben seguir en manos del personal de cumplimiento normativo, conforme al Customer Identification Program del banco.
¿Debería un agente de IA emitir devoluciones o abonos provisionales?
Solo por debajo de un umbral fijado por la política y tras una verificación reforzada. Por debajo del umbral, el agente puede actuar; por encima, debe preparar la acción y enviarla a una persona con las pruebas adjuntas.
¿Cómo funciona la redacción de datos personales en la atención al cliente con IA?
La redacción de datos personales detecta los datos personales y de tarjeta en los mensajes y los enmascara antes de almacenarlos o de que los procese el modelo. En el caso de las tarjetas, las normas PCI limitan el PAN mostrado a los seis primeros y los cuatro últimos dígitos y prohíben almacenar los códigos de seguridad tras la autorización.
¿Qué es el cumplimiento normativo de los agentes de IA en banca?
El cumplimiento normativo de los agentes de IA significa que cada acción del agente está autorizada, registrada y puede reproducirse ante un inspector. La GLBA Safeguards Rule exige a las entidades supervisar y registrar la actividad de los usuarios autorizados, y un agente con acceso a las cuentas es uno de ellos.
¿Se aplican las mismas reglas a los agentes de IA para seguros?
Sí, se aplica la misma clasificación. Explicar coberturas y reclamar documentos de siniestros son acciones de lectura y recogida que un agente puede asumir, mientras que pagar un siniestro, cambiar el beneficiario o cancelar una póliza son escrituras irreversibles que necesitan un control.
¿En qué plazo debe investigar un banco una transacción en disputa?
Según la Regulation E, un banco debe investigar en un plazo de 10 días hábiles, o de 45 días si abona provisionalmente la cuenta. Un agente puede abrir el caso en la primera conversación y poner en marcha ese plazo correctamente.