Las 7 mejores herramientas de gobernanza de IA y de cumplimiento de la Ley de IA de la UE en 2026
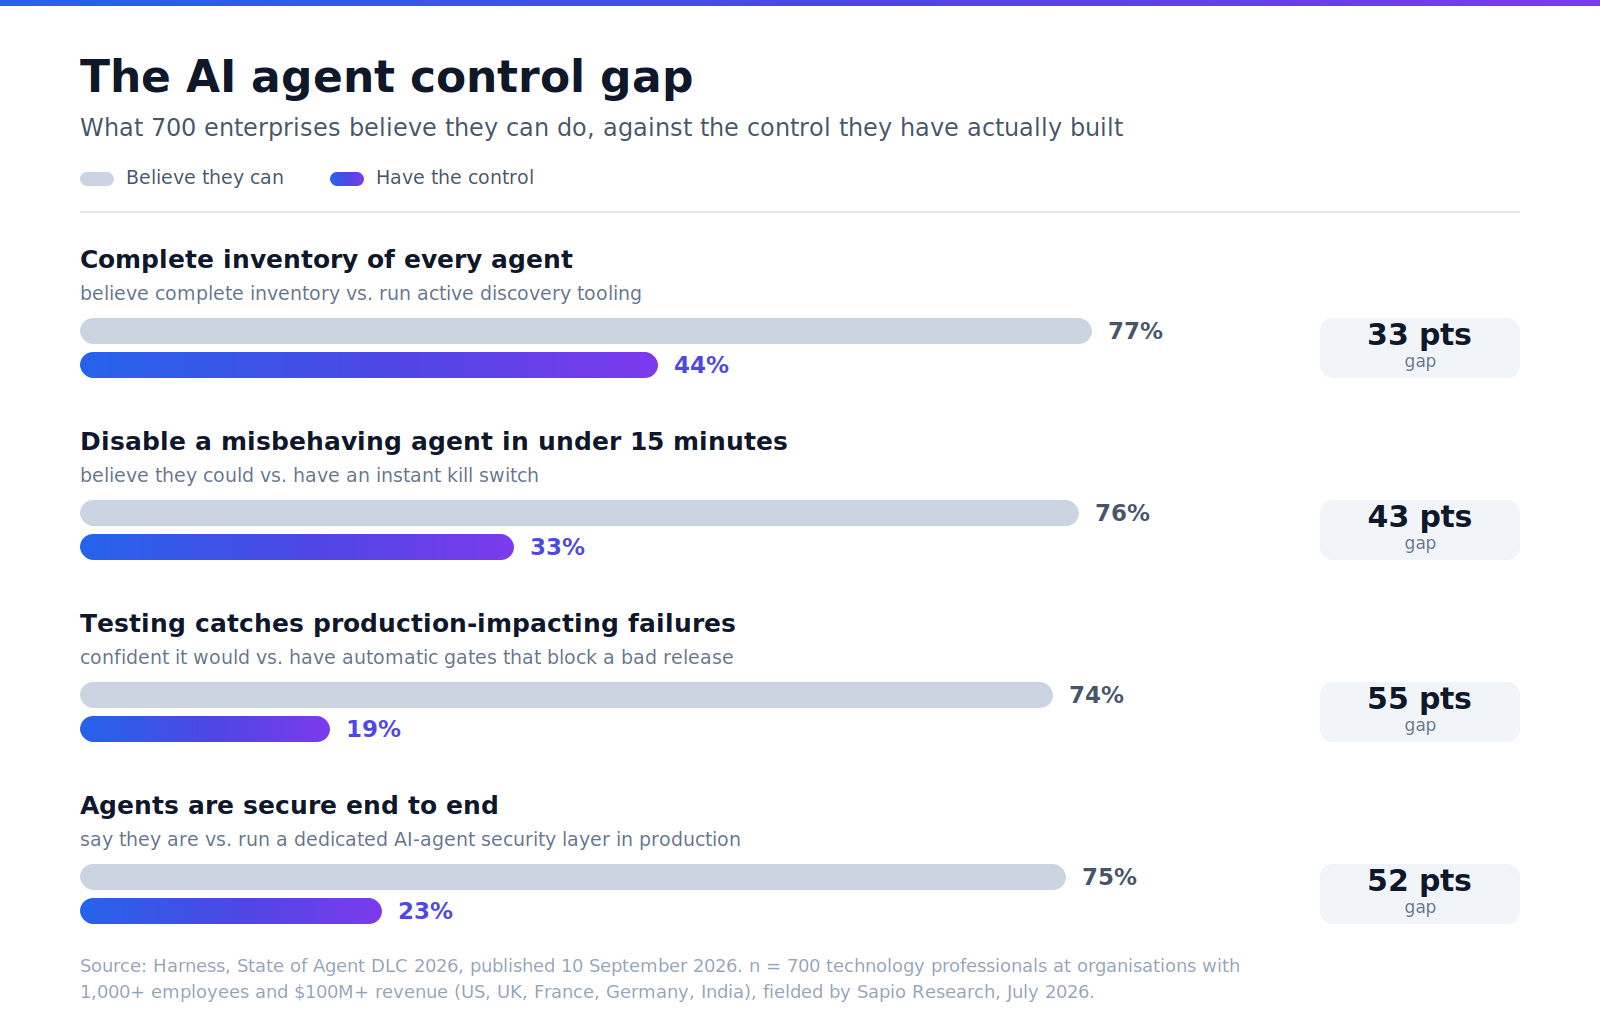
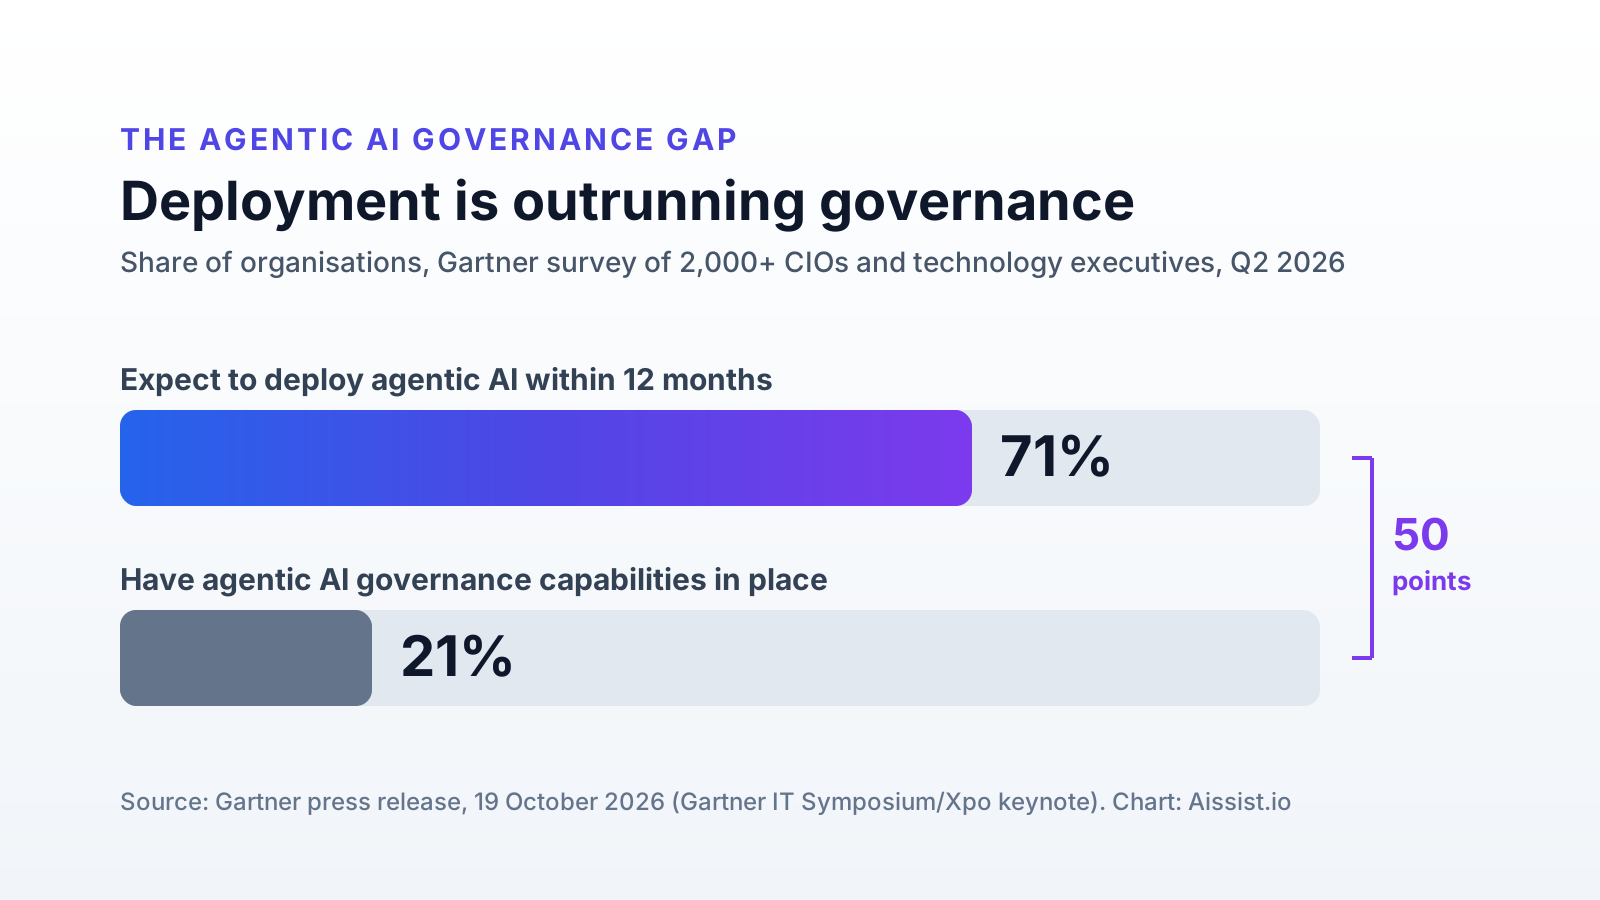
La encuesta de Gartner a más de 2,000 CIO y ejecutivos de tecnología halló que el 71% de las organizaciones espera desplegar IA agéntica en los próximos 12 meses, mientras que solo el 21% tiene implantada una gobernanza de IA agéntica (Gartner, 19 de octubre de 2026). Las mejores herramientas de gobernanza de IA cierran esa brecha sobre el papel. Esta guía trata la parte que no pueden cerrar por sí solas.
En resumen: Credo AI, Trustible y Holistic AI son los registros más sólidos para la IA que se compra en lugar de desarrollarse, pero ningún registro produce la divulgación, los registros de actividad y los registros de escalado que un agente desplegado debe generar por sí mismo.
La lista corta
- Credo AI: la mejor para registrar agentes y proveedores de terceros
- Trustible: la mejor para empresas reguladas con obligaciones de responsable del despliegue
- Holistic AI: la mejor para pruebas más supervisión de proveedores externos
- IBM watsonx.governance: la mejor para grandes entornos multinube
- Modulos: la mejor para crear una biblioteca de evidencias que respalde el Anexo IV
- Asenion (antes Fairly AI): la mejor para convertir la normativa en controles operativos
- Kertos: la mejor para paquetes de cumplimiento para la mediana empresa europea
Metodología y fuentes
- Datos de los proveedores procedentes de sus páginas de producto, documentación y precios; valoraciones de los listados públicos de G2; posiciones en Gartner tal como las declaran los proveedores. Texto legal de la Ley de IA en su versión modificada por el Digital Omnibus.
- Cinco criterios: profundidad del inventario, asignación a niveles de riesgo, evidencias y soporte del Anexo IV, incorporación de IA de terceros (el de mayor peso) y transparencia de precios. Todas las cifras se verificaron en octubre de 2026.
- Aviso: este es el blog de Aissist. Aissist vende agentes de IA para atención al cliente, no software de gobernanza, así que no figura en la clasificación. Está al otro lado de la auditoría, que es el enfoque de este artículo.
¿Qué cambió en el cumplimiento de la Ley de IA de la UE en octubre de 2026?
La aplicación se hizo real. El 14 de octubre, la vicepresidenta ejecutiva Henna Virkkunen anunció en la International AI Summit de Dublín que la Comisión había adoptado sus primeras medidas de aplicación de la Ley de IA: solicitudes de información de la Oficina de IA sobre seguridad, evaluación externa y la forma en que se usan los modelos (Comisión Europea).
«La Comisión lo ha dicho alto y claro: la IA debe seguir bajo la dirección, la supervisión y el control humanos» — Henna Virkkunen, vicepresidenta ejecutiva, Comisión Europea
La brecha de cincuenta puntos de Gartner llegó cinco días después. Son muchos agentes funcionando a base de confianza. Los niveles de sanción proceden del artículo 99 y del artículo 101; las fechas de aplicación, del artículo 113 en su versión modificada por el Digital Omnibus (Orrick).
| Fecha | Qué se aplica | Multa máxima |
|---|---|---|
| 2 de ago. de 2026 | Transparencia del artículo 50, incluido informar a las personas de que están hablando con una IA | 15 M€ o el 3% del volumen de negocio |
| 2 de ago. de 2026 | Potestad sancionadora de la Comisión sobre los proveedores de modelos de IA de uso general (art. 101) | 15 M€ o el 3% del volumen de negocio |
| 14 de oct. de 2026 | Anuncio de las primeras solicitudes de información de la Oficina de IA | — |
| 2 de dic. de 2026 | Nuevas prácticas prohibidas del artículo 5 | 35 M€ o el 7% del volumen de negocio |
| 2 de dic. de 2027 | Obligaciones de alto riesgo del Anexo III, aplazadas desde agosto de 2026 | 15 M€ o el 3% del volumen de negocio |
Las mejores herramientas de gobernanza de IA de un vistazo
Las columnas son obligaciones, no funciones. La cuarta, que la mayoría de las comparativas omiten, pregunta si una herramienta puede incorporar un agente que has comprado.
| Herramienta | Qué registra | Asignación a niveles de riesgo de la Ley de IA | Cubre un agente de terceros desplegado | Modelo de precios (oct. de 2026) |
|---|---|---|---|---|
| Credo AI | Agentes, modelos, aplicaciones, IA en la sombra, proveedores | Clasificación de riesgos y evaluaciones de conformidad | Sí: registro de proveedores y portal de proveedores | Sin precio público; demo |
| Trustible | Casos de uso, modelos, agentes, proveedores | Cuatro niveles, incluido uno para el artículo 50 | Sí: incorporación de proveedores y cuestionarios | No se encontró precio público |
| Holistic AI | Modelos, agentes, conjuntos de datos, endpoints | Prohibido / alto riesgo / riesgo bajo a mínimo, más el rol | Sí: supervisión de proveedores externos | No se encontró precio público |
| IBM watsonx.governance | Casos de uso, modelos, fichas técnicas | Evaluación de aplicabilidad por normativa | Parcial: modelos creados fuera de IBM | Desde $3,500/mes (Basic) |
| Modulos | Sistemas y agentes de IA, evidencias | Prohibido / alto riesgo / transparencia | Parcial: documentación del proveedor como evidencia | A medida, unos $50K+/año |
| Asenion | Modelos, copilotos, IA de proveedores, agentes | Registro por niveles de riesgo | Parcial: IA de proveedores en el registro | Llamada de descubrimiento |
| Kertos | Casos de uso de IA con una clase de riesgo | Niveles de riesgo (sin nombre) | No documentado | Solo bajo presupuesto, tres planes |
1. Credo AI: la mejor para registrar agentes y proveedores de terceros
Credo AI es una plataforma de gobernanza de IA que inventaría todos los sistemas de IA que usa una empresa, incluidos los agentes y la IA de proveedores, y aplica a cada uno paquetes de políticas y recogida de evidencias. Su página de producto incluye un Agent Registry con fichas de agentes y paquetes de políticas para la Ley de IA de la UE, el NIST AI RMF y la ISO 42001.
- Destaca en: los proveedores envían sus evidencias de cumplimiento a través de un portal de proveedores; los agentes tienen su propio registro.
- A tener en cuenta: no publica precios; 4,7 en G2, pero con solo 10 reseñas.
«Funciones como el AI Registry y el Vendor Registry nos han permitido mantener el control de todos los casos de uso de IA» — Andrew Reiskind, Chief Data Officer, Mastercard, vía Credo AI
Nuestra valoración: la opción que mejor encaja cuando tu IA es mayoritariamente comprada. Quienes desarrollan modelos quizá quieran pruebas más profundas.
2. Trustible: la mejor para empresas reguladas con obligaciones de responsable del despliegue
Trustible es una plataforma de gobernanza de IA para empresas reguladas que registra cada caso de uso, modelo, agente y proveedor en el momento de su incorporación, puntúa su riesgo y activa evaluaciones de impacto. Su página sobre la Ley de IA de la UE afirma que la mayoría de las empresas tienen obligaciones de responsable del despliegue por la IA que compran, y asigna los sistemas a cuatro niveles, uno de ellos dedicado al artículo 50.
- Destaca en: la incorporación registra si un sistema se ha desarrollado o comprado; cuestionarios para proveedores.
- A tener en cuenta: todavía no tiene reseñas en G2; no se encontró precio público.
Nuestra valoración: el planteamiento más claro del problema del responsable del despliegue de esta lista; no está pensada para equipos pequeños.
3. Holistic AI: la mejor para pruebas más supervisión de proveedores externos
Holistic AI es una plataforma empresarial de gobernanza de IA que descubre, prueba y aplica políticas en toda la IA de una organización, con un registro vivo único de modelos, agentes, conjuntos de datos y endpoints. Clasifica los sistemas como prohibidos, de alto riesgo o de riesgo bajo a mínimo y registra el rol del operador (Holistic AI).
- Destaca en: red teaming junto con la gobernanza; un caso de uso específico de gestión de proveedores externos.
- A tener en cuenta: todavía no tiene reseñas en G2; el soporte del Anexo IV no se describe en sus páginas sobre la Ley de IA.
Nuestra valoración: la más sólida cuando también hay que probar modelos propios. Excesiva para un único agente de proveedor.
4. IBM watsonx.governance: la mejor para grandes entornos multinube
IBM watsonx.governance es una plataforma empresarial para supervisar, controlar y documentar la IA a lo largo de su ciclo de vida, mediante fichas técnicas y una consola de gobernanza. Realiza una evaluación de aplicabilidad para decidir si un caso de uso entra en el ámbito de la Ley de IA y puede gobernar modelos creados fuera de IBM.
- Destaca en: es la única de esta lista con precios publicados, con Risk & Compliance Basic desde $3,500 al mes (orientativo, un usuario) y una prueba gratuita de 14 días (precios de IBM); 4,3 con 83 reseñas en G2.
- A tener en cuenta: centrada en modelos; los flujos de cuestionarios para proveedores no están documentados.
Nuestra valoración: la opción segura para grandes entornos; pesada para un solo agente comprado.
5. Modulos: la mejor para crear una biblioteca de evidencias que respalde el Anexo IV
Modulos es una plataforma suiza de gobernanza de IA, que la empresa presenta como la primera con certificación ISO 42001, que inventaría sistemas y agentes de IA y archiva evidencias frente a la Ley de IA, la ISO 42001 y el NIST AI RMF. Su documentación es inusualmente franca: redactar el expediente técnico del Anexo IV es tarea del proveedor, la plataforma es la biblioteca de evidencias que lo respalda y no hay un flujo de trabajo específico para la FRIA.
- Destaca en: un alcance honesto; una amplia biblioteca de marcos normativos.
- A tener en cuenta: precios a medida que la propia Modulos sitúa entre unos $50,000 y varios cientos de miles de dólares al año (Modulos).
«Hemos elegido la plataforma Modulos porque necesitamos demostrar una supervisión rigurosa y auditable de cualquier sistema de IA que utilicemos». — Gorazd Čibej, director, Agencia de Supervisión de Seguros (Eslovenia), vía Modulos
Nuestra valoración: adecuada para organizaciones supervisadas y centradas en Europa. Inadecuada para empezar rápido.
6. Asenion (antes Fairly AI): la mejor para convertir la normativa en controles
Asenion es una plataforma de gobernanza de IA que convierte los requisitos legales, regulatorios e internos en controles operativos y después evalúa y supervisa frente a ellos los sistemas y agentes de IA. Nació cuando Fairly AI adquirió la sueca anch.AI en junio de 2025 (Asenion) y mantiene un único registro por niveles de riesgo de modelos, copilotos, IA de proveedores y agentes.
- Destaca en: amplia cobertura de marcos de servicios financieros, incluida la OSFI E-23.
- A tener en cuenta: no figura en G2; la profundidad en la Ley de IA no se detalla en su página de inicio.
Nuestra valoración: merece una llamada para bancos y aseguradoras. Poca información pública para el resto.
7. Kertos: la mejor para paquetes de cumplimiento para la mediana empresa europea
Kertos es una plataforma alemana de automatización del cumplimiento que combina software con expertos certificados en ISO 27001, RGPD, NIS2, ISO 42001 y la Ley de IA. Su inventario de IA registra cada caso de uso y le asigna una clase de riesgo.
- Destaca en: una sola plataforma para seguridad, privacidad e IA; 4,8 con 65 reseñas en G2.
- A tener en cuenta: planes solo bajo presupuesto; la incorporación de agentes de IA comprados no está documentada.
Nuestra valoración: práctica para una empresa mediana que ya trabaja con la ISO 27001; no está pensada para grandes entornos de modelos.
¿Qué debe contener el registro de la Ley de IA para un agente de atención al cliente?
Cuatro elementos, y el agente genera la mayoría. Un registro puede apuntar a cada uno; no puede crear la evidencia.
| Elemento del registro | Base legal | Quién lo produce |
|---|---|---|
| Divulgación del uso de IA en la primera interacción | Artículo 50(1) y 50(5), desde el 2 de ago. de 2026 | El agente, registrado en cada conversación |
| Registros de interacciones y acciones | Artículo 26(6): al menos seis meses, si es de alto riesgo | La plataforma del agente |
| Responsable de la supervisión humana | Artículo 26(2): competencia, formación y autoridad, si es de alto riesgo | Tu equipo, designado en el registro |
| Vía de escalado con contexto | El deber de supervisión en la práctica | El traspaso del agente |
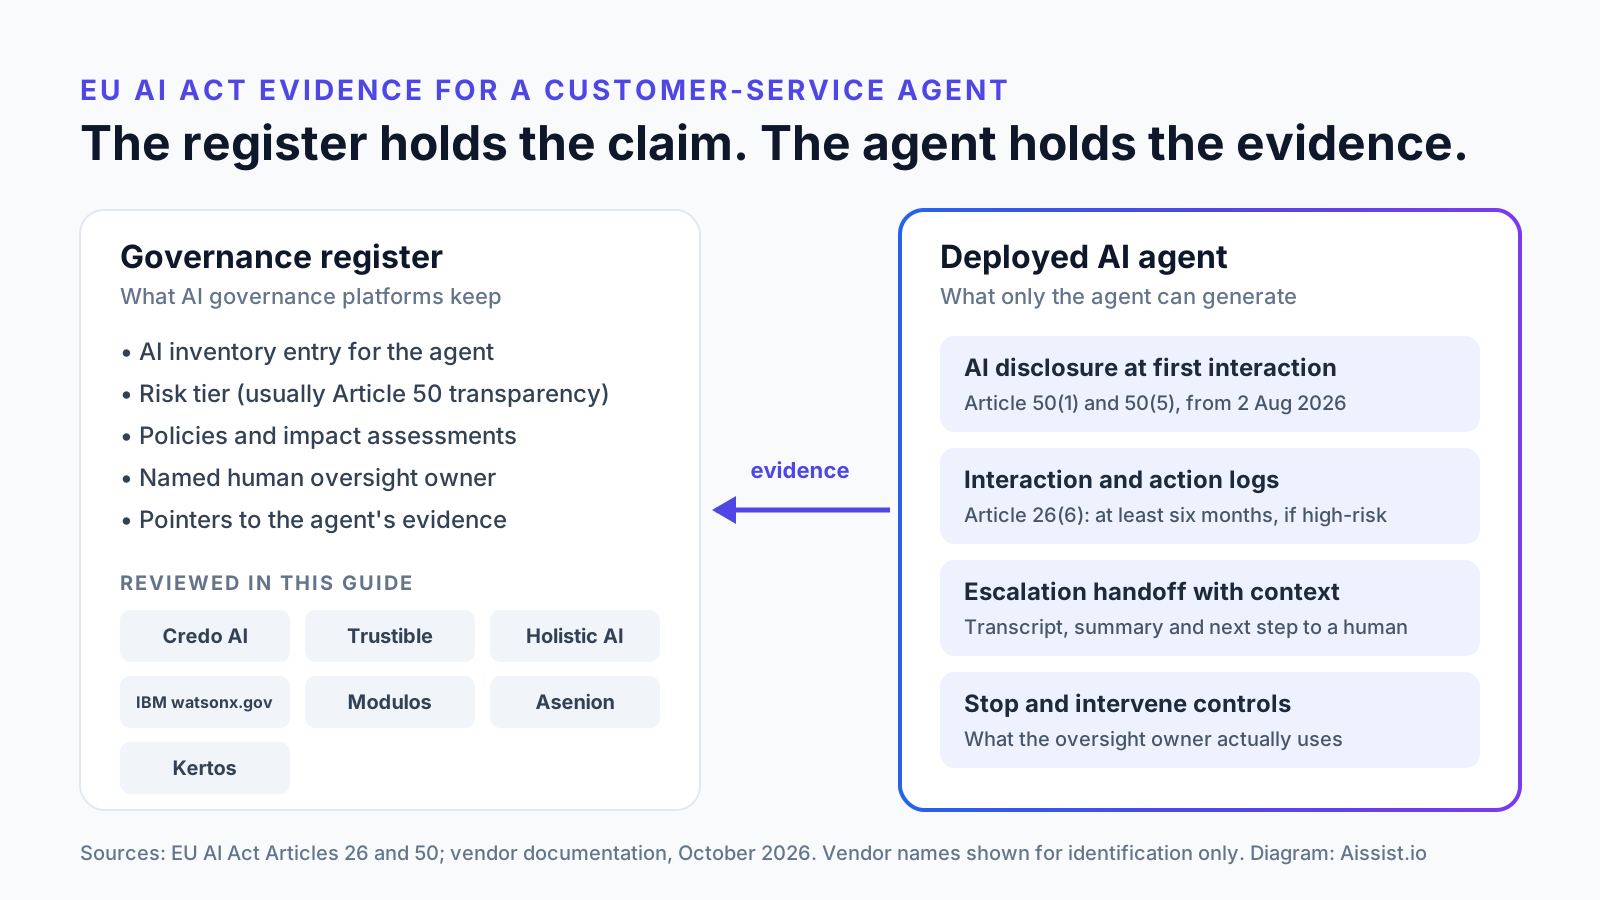
La mayoría de los agentes de atención al cliente se sitúan en el nivel de transparencia, no en el de alto riesgo, así que el artículo 50 es hoy la obligación vinculante, y obliga al proveedor: en el caso de un agente comprado, al proveedor del agente. Construir el resto como un registro al estilo del Anexo IV es opcional antes de diciembre de 2027, y barato; nuestra investigación sobre la divulgación explica cómo cumplir la primera fila sin perder conversiones.
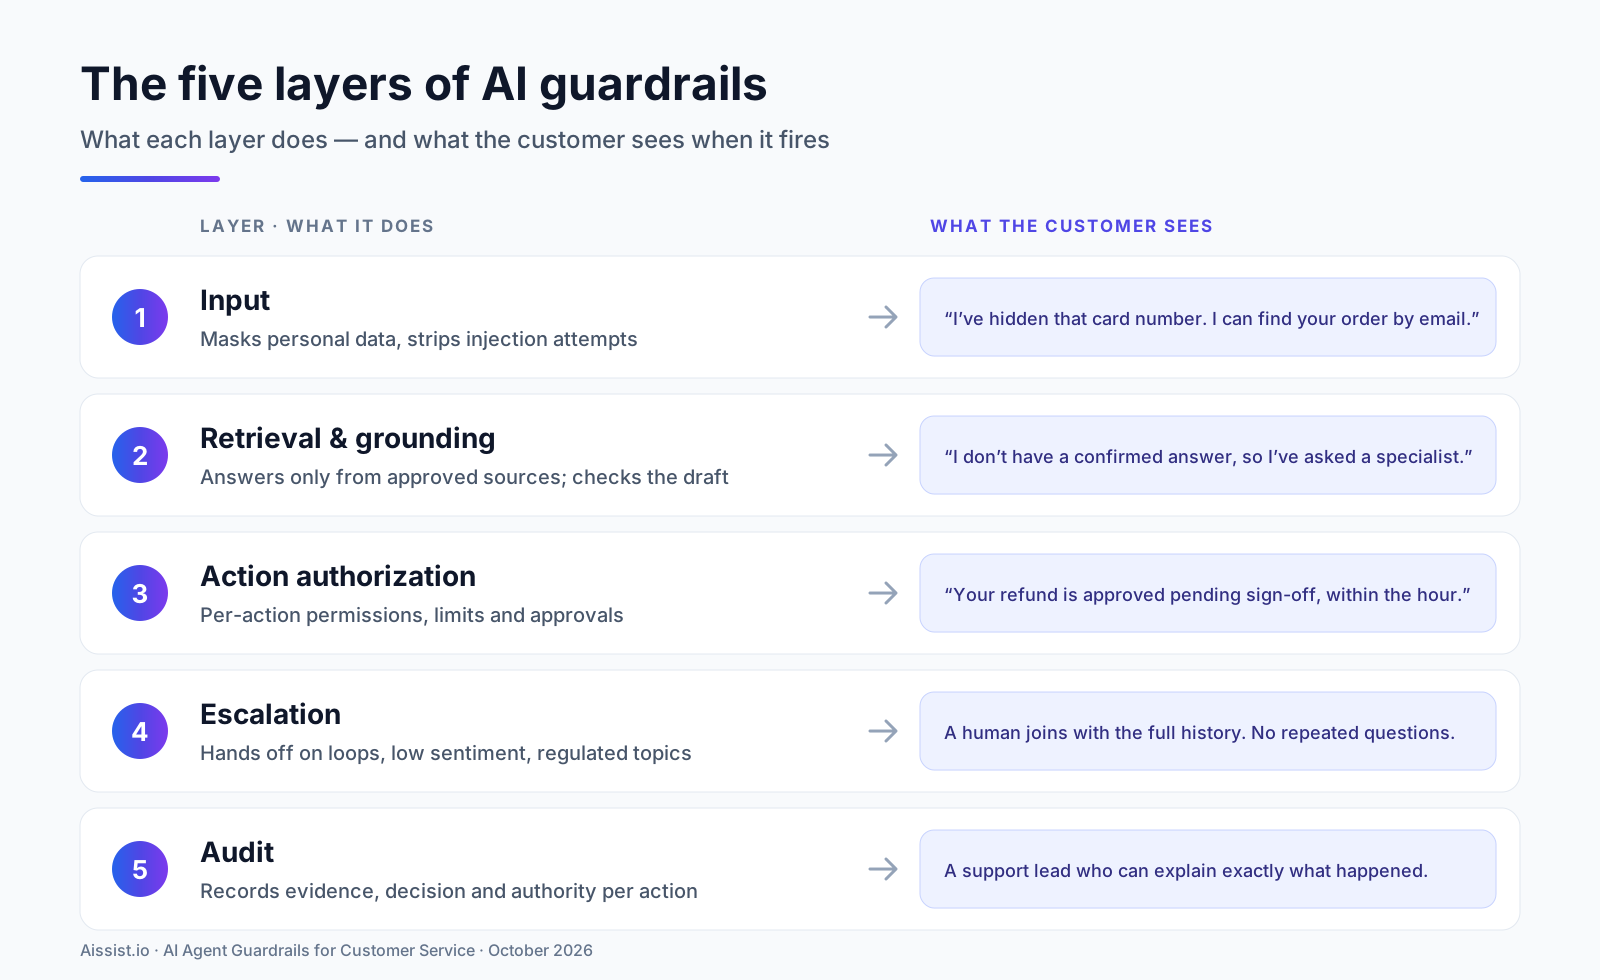
Desde el lado del proveedor en la auditoría, el escalado es donde suelen romperse los registros. En el despliegue de Weltrade, los casos no resueltos llegan a los equipos de backend como tickets estructurados con un resumen y los siguientes pasos, el tipo de documento que pide un auditor. Aissist audita cada conversación gestionada por la IA y proporciona registros para la revisión de cumplimiento (seguridad de Aissist); nuestras cinco capas de guardarraíles se corresponden con las mismas filas.
El registro contiene la afirmación; el agente contiene la evidencia
Elige el registro según lo bien que incorpore la IA que has comprado y después exige la evidencia al proveedor del agente.
- Si la mayor parte de tu IA es comprada, elige Credo AI o Trustible, porque ambas tratan la incorporación de proveedores como un flujo de trabajo central.
- Si además desarrollas modelos, elige Holistic AI o IBM watsonx.governance, porque incluyen pruebas y supervisión.
- Si eres un equipo europeo de mediana empresa que se certifica en ISO 27001, elige Kertos, porque una sola pila de auditoría es mejor que dos.
- Si el proveedor de tu agente no puede exportar los registros de divulgación, las transcripciones y los registros de escalado, resuelve eso primero, porque ningún registro puede inventarlos.
Nuestro análisis de la brecha de control y nuestro marco Reliable AI profundizan en el lado del agente.
¿Necesitas cubrir el lado del agente en la auditoría? Aissist registra cada conversación gestionada por la IA y traspasa los escalados con todo el contexto. Descubre cómo funciona Reliable AI →
Preguntas frecuentes
¿Cuándo empezó la aplicación de la Ley de IA de la UE?
La potestad de la Comisión para multar a los proveedores de modelos de uso general se aplica desde el 2 de agosto de 2026, junto con la transparencia del artículo 50. Las primeras solicitudes de información de la Oficina de IA se anunciaron el 14 de octubre de 2026.
¿Es un chatbot de atención al cliente de alto riesgo según la Ley de IA de la UE?
Normalmente no. La mayoría de los agentes de atención al cliente están sujetos a la transparencia del artículo 50, que se aplica desde el 2 de agosto de 2026. Las obligaciones de alto riesgo del Anexo III, ahora aplazadas al 2 de diciembre de 2027, solo se aplican a los usos enumerados, como la evaluación de la solvencia crediticia.
¿Cuáles son las sanciones de la Ley de IA de la UE?
Las prácticas prohibidas conllevan multas de hasta 35 millones de euros o el 7% del volumen de negocio mundial. La mayoría de las demás infracciones, incluida la transparencia del artículo 50, conllevan hasta 15 millones de euros o el 3%. Los proveedores de modelos de uso general se enfrentan a hasta 15 millones de euros o el 3% según el artículo 101.
¿Qué es la gobernanza de agentes de IA?
La gobernanza de agentes de IA es el conjunto de controles que mantiene a los agentes autónomos inventariados, sujetos a políticas, supervisados y con posibilidad de detenerlos. Abarca un registro, guardarraíles en tiempo de ejecución, registros de actividad, supervisión humana y evaluación, como explica nuestra página de Evaluable AI.
¿Sustituye una plataforma de gobernanza de IA el registro de actividad dentro del agente de IA?
No. Una plataforma de gobernanza almacena el registro, las evaluaciones y los punteros a las evidencias. Los mensajes de divulgación, las transcripciones, las acciones y los traspasos de escalado los genera el agente, así que el proveedor del agente debe registrarlos y exportarlos.
Registro de cambios
- 21 de octubre de 2026: primera publicación. Refleja el anuncio de aplicación del 14 de octubre y la encuesta de Gartner del 19 de octubre.